
IT-, Datenschutz- und KI-Lexikon für Unternehmen
Was bedeutet ein IT-Begriff, und worauf kommt es im Unternehmen an? Dieses Lexikon erklärt 60 Begriffe aus IT, Datenschutz und künstlicher Intelligenz. Kurze Definitionen, typische Missverständnisse und anschauliche Beispiele helfen bei Gesprächen mit Dienstleistern und bei Entscheidungen im Arbeitsalltag. Die Beispiele sind vereinfacht und fiktiv. Die Hinweise bieten Orientierung und ersetzen keine Prüfung des konkreten Einzelfalls.
Stand: 20. September 2026
Begriffe von A bis Z
A · Anonymisierung · API und Programmierschnittstelle · Auftragsverarbeitung und AVV · Authentifizierung · Autorisierung
B · Backup und Datensicherung · Berechtigungskonzept · Browser
C · Cache und Zwischenspeicher · Client · Cloud Computing · Cookies
D · Datenschutz · Datenschutzverletzung · Datensicherheit · DNS und Namensauflösung · Domain · Drittlandtransfer
E · Ende-zu-Ende-Verschlüsselung
F · Firewall
I · IP-Adresse
K · KI-Halluzination · Künstliche Intelligenz
L · Large Language Model und Sprachmodell · Logdatei und Protokolldatei · Löschkonzept
M · Malware und Schadsoftware · Metadaten · Multifaktor-Authentifizierung
P · Passwortmanager · Patch und Update · Personenbezogene Daten · Phishing · Prompt · Pseudonymisierung
R · Ransomware · Restore und Datenwiederherstellung · Router
S · SaaS und Software as a Service · Server · Serverstandort · Shadow IT und Schatten-IT · Single Sign-on · Social Engineering · Synchronisation
T · Technische und organisatorische Maßnahmen · Tracking · Trainingsdaten
V · Verantwortlicher im Datenschutz · Verschlüsselung · Verzeichnis von Verarbeitungstätigkeiten · VPN und virtuelles privates Netzwerk
W · WLAN und drahtloses Netzwerk
Z · Zero Trust · Zugriff, Zutritt und Zugang · Zugriffsrechte · Zweckbindung · Zwei-Faktor-Authentifizierung
Anonymisierung
Anonymisierung verändert personenbezogene Daten so, dass betroffene Menschen nicht mehr identifiziert werden können. Dabei sind auch Zusatzinformationen und die Mittel zu berücksichtigen, die vernünftigerweise zur Identifizierung eingesetzt werden könnten. Tatsächlich anonyme Informationen fallen nicht unter die DSGVO; die Verarbeitung personenbezogener Ausgangsdaten zur Anonymisierung dagegen schon.
Praxisbeispiel: Eine Beschäftigtenbefragung nennt keine Namen. Die Angabe „einziger Auszubildender am Standort Alsfeld“ lässt dennoch erkennen, von wem eine Antwort stammt. Vor einer anonymen Auswertung müssen solche Rückschlüsse verhindert werden.
Typischer Irrtum: Das Entfernen von Namen allein macht Daten noch nicht anonym. Auch seltene Merkmalskombinationen können Personen erkennbar machen.
Für Unternehmen: Prüfen Sie nicht nur einzelne Felder, sondern die gesamte Auswertung und verfügbares Zusatzwissen. Eine Gruppierung hilft nur, wenn auch dadurch keine Personen bestimmbar bleiben.
Verwandte Begriffe: Pseudonymisierung · Personenbezogene Daten
Grundlagen: DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
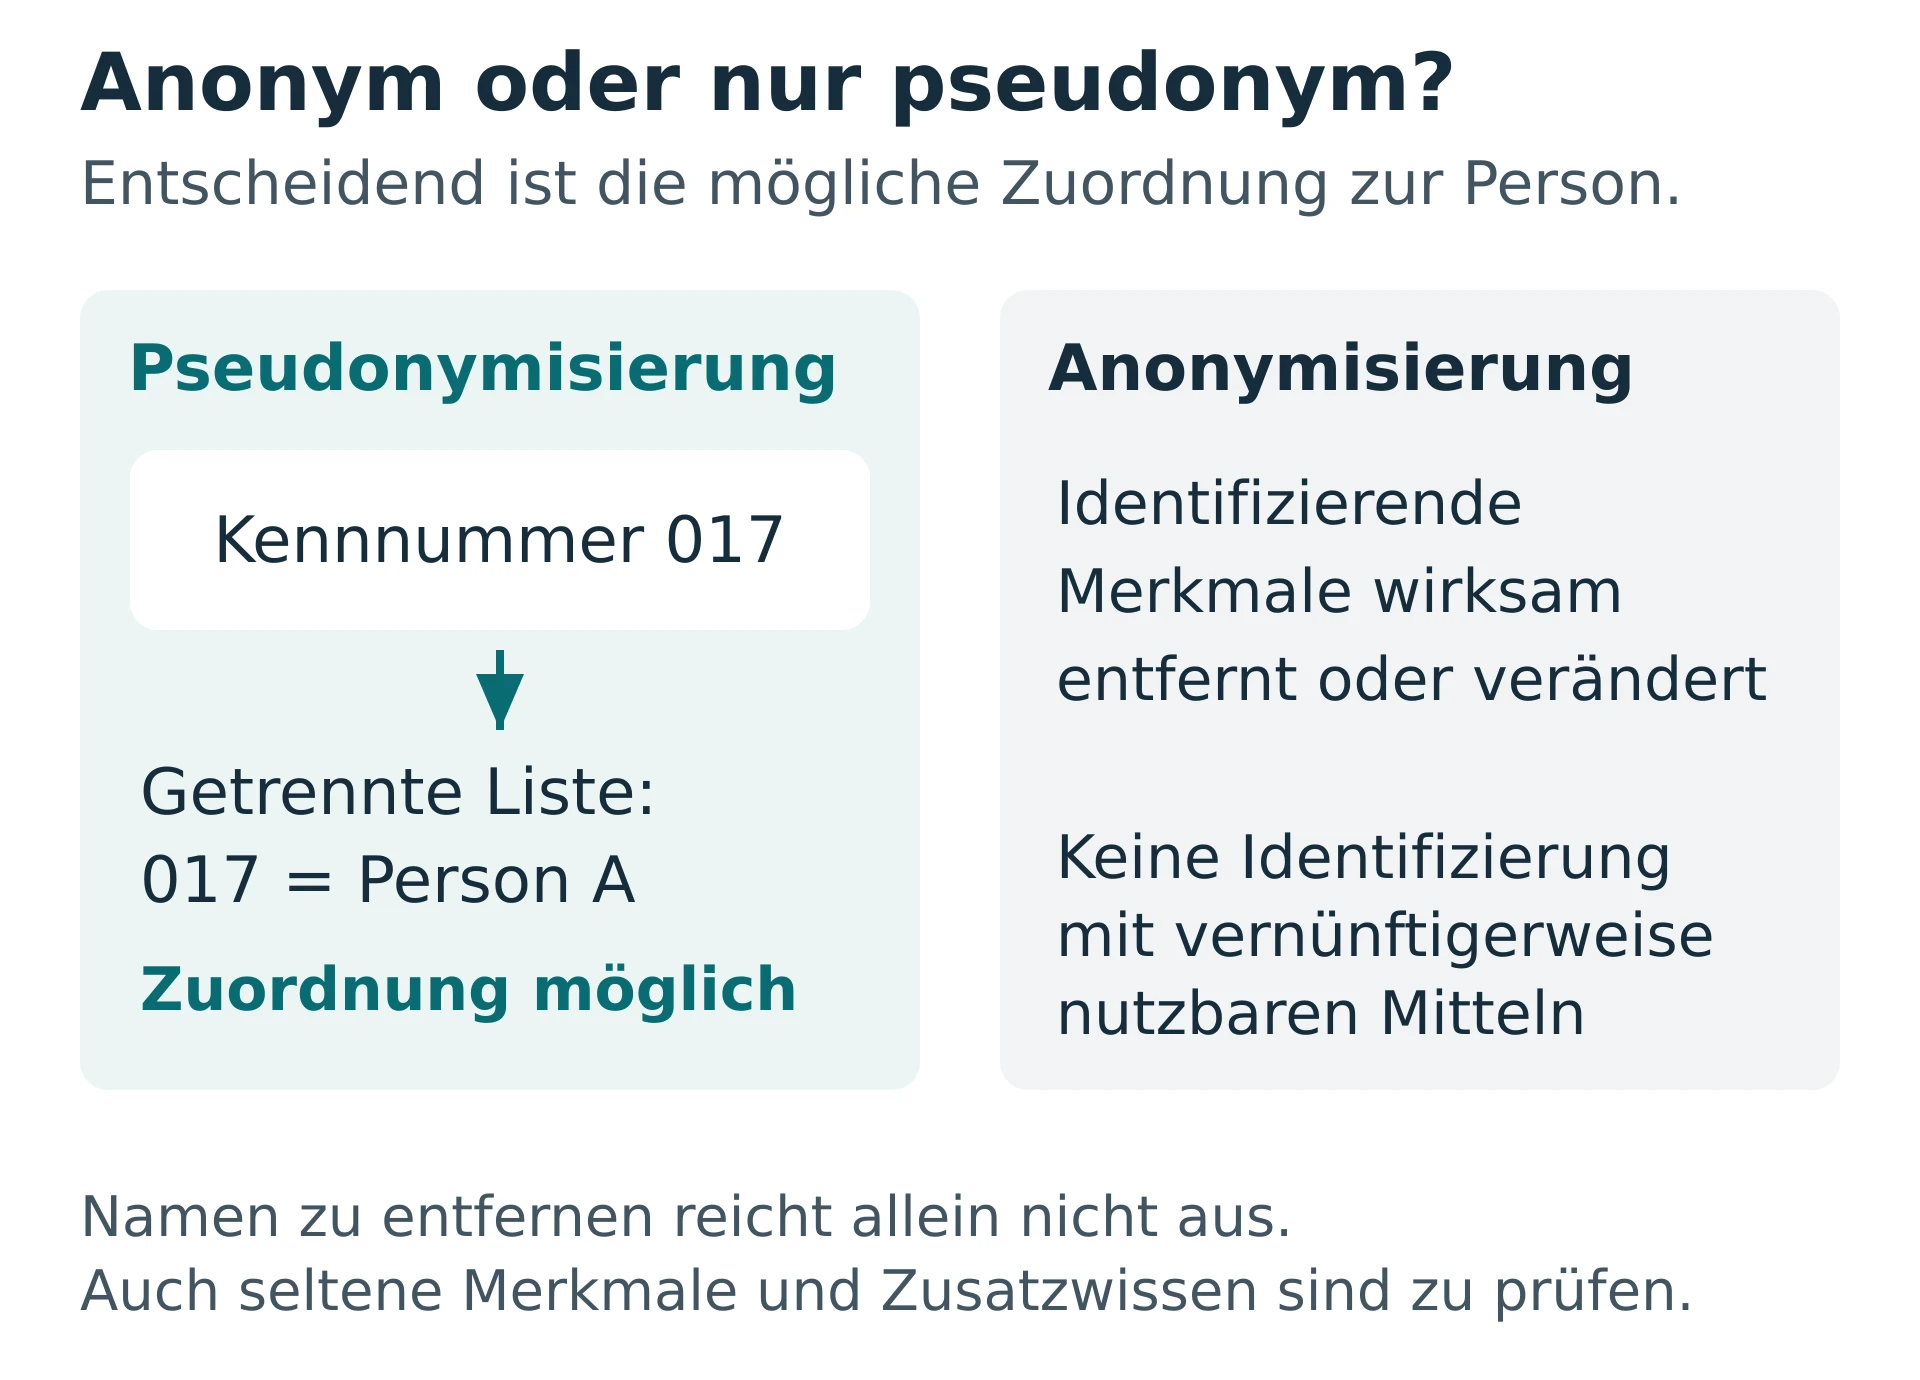
Pseudonymisierung schützt die Zuordnung; Anonymisierung muss die Identifizierbarkeit wirksam beseitigen.
API und Programmierschnittstelle
Eine API ist eine definierte Schnittstelle, über die Programme Funktionen anderer Programme nutzen oder Daten austauschen. API steht für Application Programming Interface. Festgelegt wird beispielsweise, welche Anfragen erlaubt sind, welche Angaben benötigt werden und wie eine Antwort aufgebaut ist.
Praxisbeispiel: Ein Onlineshop übermittelt Bestellungen an die Warenwirtschaft. Diese meldet den Lagerbestand zurück. Beide Programme verständigen sich über eingerichtete Schnittstellen; Beschäftigte müssen die Angaben nicht doppelt erfassen.
Typischer Irrtum: Eine vorhandene API verbindet Programme nicht automatisch. Die Verbindung muss technisch passen, eingerichtet und gegebenenfalls freigeschaltet werden.
Für Unternehmen: Klären Sie, welche Daten tatsächlich übertragen werden, welche Berechtigungen nötig sind und wer Fehler überwacht. Zugangsschlüssel gehören nicht in frei zugängliche Dokumente oder Webseiten.
Verwandte Begriffe: Autorisierung · Cloud Computing · SaaS und Software as a Service
Grundlagen: MDN API
Auftragsverarbeitung und AVV
Auftragsverarbeitung liegt vor, wenn ein Dienstleister personenbezogene Daten für einen Verantwortlichen und nach dessen Weisungen verarbeitet. Das Unternehmen bestimmt die Zwecke und wesentlichen Mittel. Der Auftragsverarbeitungsvertrag, kurz AVV, regelt die Anforderungen aus Artikel 28 DSGVO; an seine Stelle kann ein anderes dort vorgesehenes bindendes Rechtsinstrument treten.
Praxisbeispiel: Ein Unternehmen lässt seine Kundendatenbank von einem Hostinganbieter weisungsgebunden betreiben. Im AVV werden unter anderem Schutzmaßnahmen, Unterauftragnehmer und die Rückgabe oder Löschung von Daten geregelt.
Typischer Irrtum: Nicht jeder Dienstleister ist Auftragsverarbeiter. Entscheidend ist seine tatsächliche Aufgabe. Ein unterschriebener AVV macht eine unpassende Rollenverteilung nicht richtig.
Für Unternehmen: Prüfen Sie die Rolle vor Vertragsabschluss. Der AVV ersetzt weder eine Rechtsgrundlage für die Verarbeitung noch die Prüfung von Sicherheit und möglichen Drittlandtransfers.
Verwandte Begriffe: Verantwortlicher im Datenschutz · Technische und organisatorische Maßnahmen · Drittlandtransfer
Grundlagen: EDSA Verantwortlicher oder Auftragsverarbeiter · DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
Authentifizierung
Authentifizierung ist die Prüfung einer behaupteten Identität. Ein System prüft beispielsweise, ob jemand den erforderlichen Nachweis für ein Benutzerkonto erbringt. Auch Geräte und Programme können authentifiziert werden. Als Authentisierung wird häufig das Erbringen des Nachweises bezeichnet, als Authentifizierung dessen Prüfung.
Praxisbeispiel: Eine Mitarbeiterin meldet sich mit ihrem persönlichen Konto an. Sie gibt ihr Passwort ein und bestätigt die Anmeldung mit einem weiteren Faktor.
Typischer Irrtum: Eine erfolgreiche Anmeldung sagt noch nicht, welche Daten anschließend gelesen oder verändert werden dürfen. Dafür ist die Autorisierung zuständig.
Für Unternehmen: Nutzen Sie persönliche Konten und geeignete Anmeldeverfahren. Gemeinsame Konten erschweren die Zuordnung von Handlungen. Die Leitfrage lautet: „Wer bist du?“
Verwandte Begriffe: Autorisierung · Zwei-Faktor-Authentifizierung · Multifaktor-Authentifizierung
Grundlagen: Microsoft Authentifizierung und Autorisierung
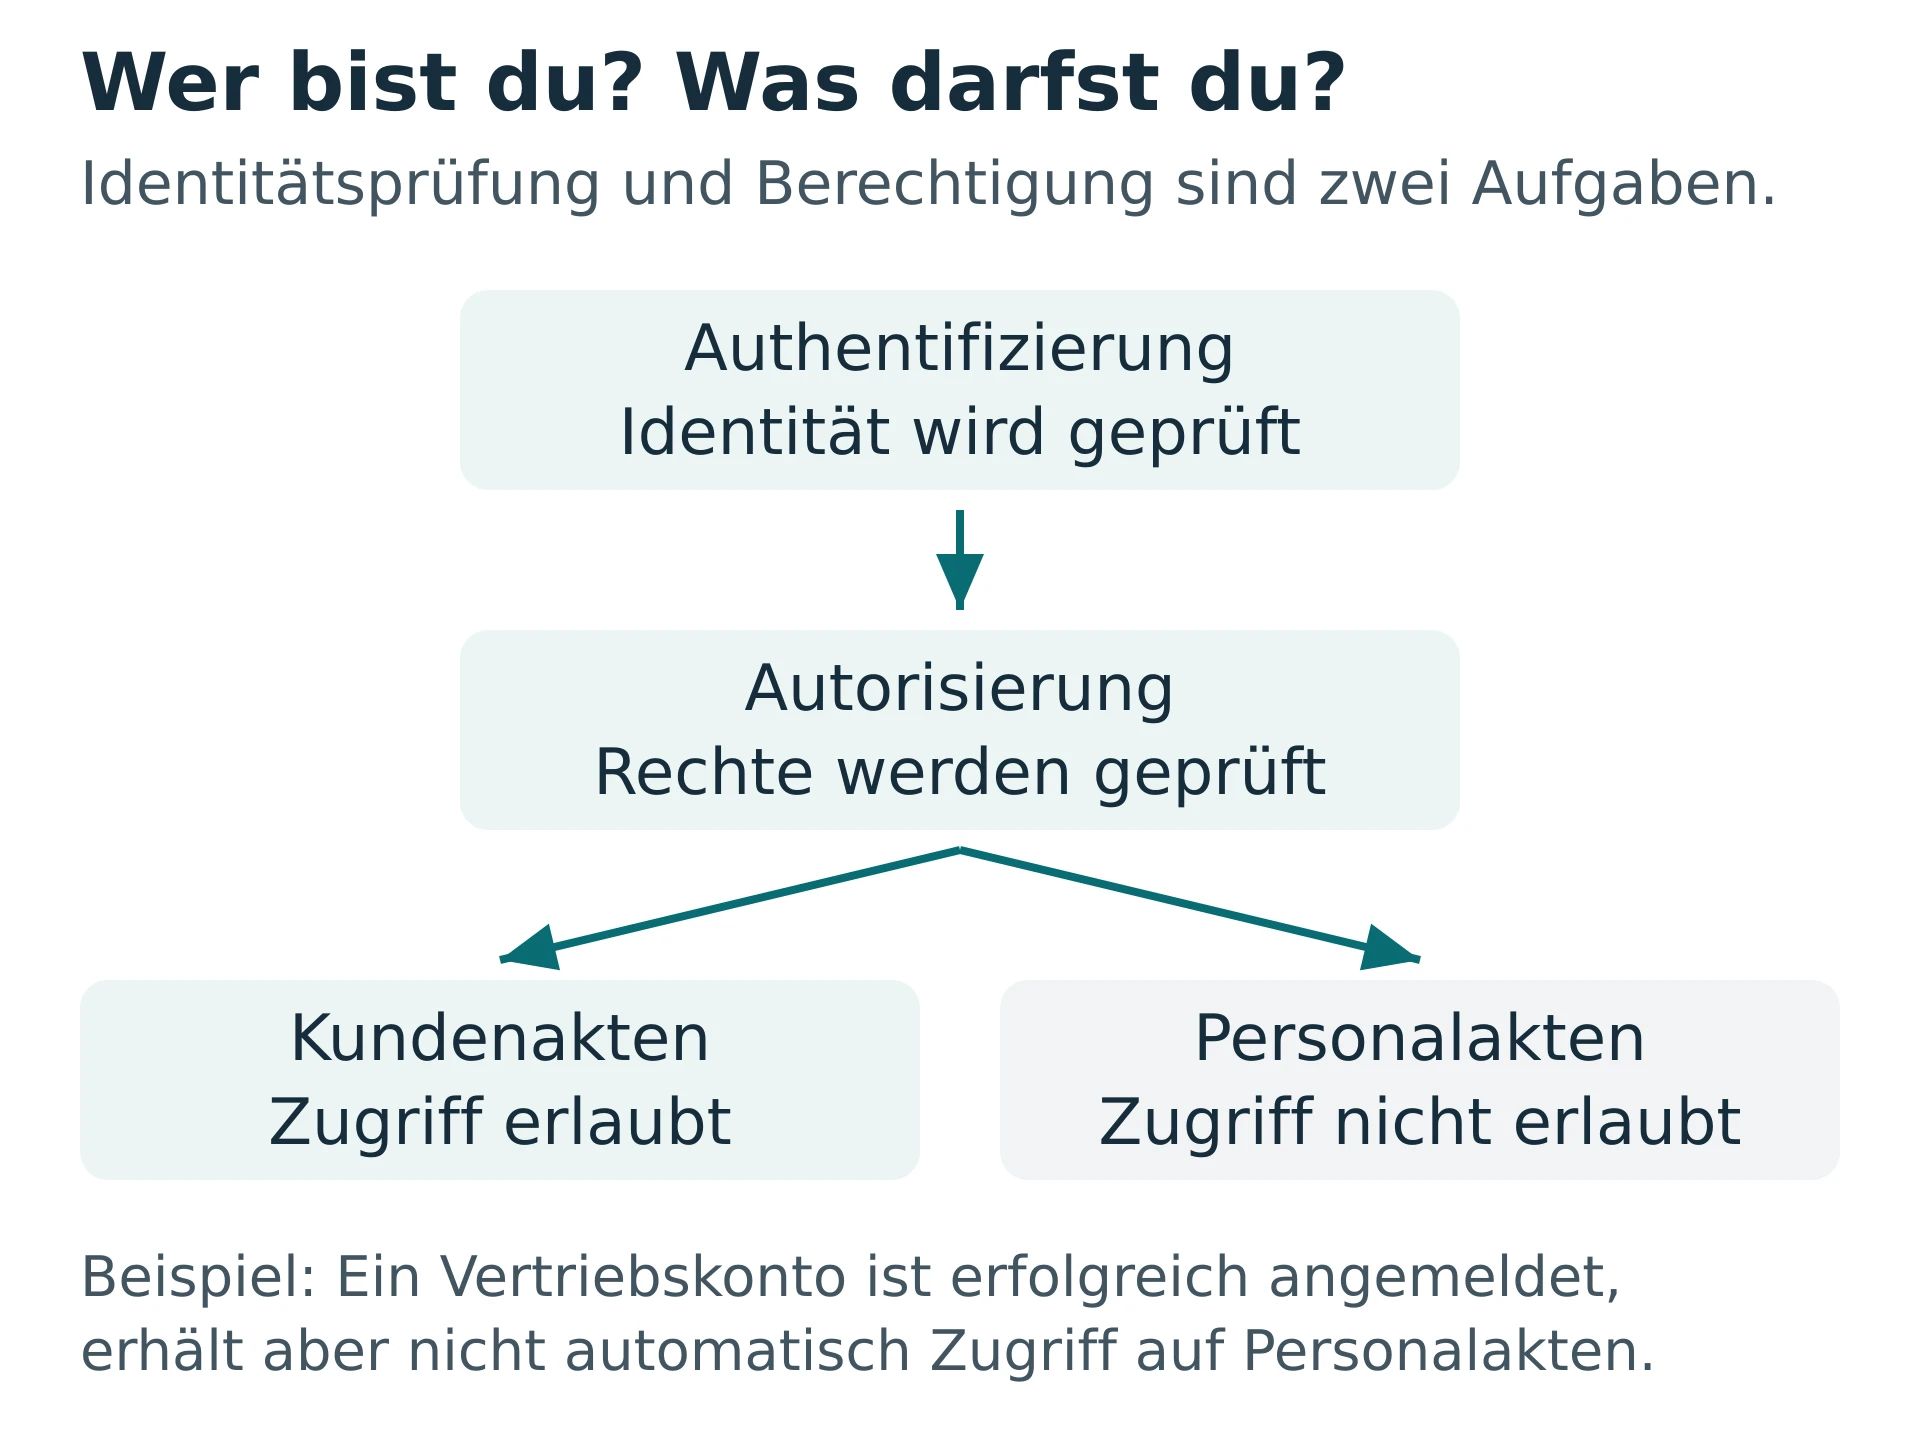
Eine erfolgreiche Anmeldung gibt nicht automatisch alle Daten frei.
Autorisierung
Autorisierung legt fest oder prüft, welche Daten, Funktionen und sonstigen Ressourcen ein Benutzer oder ein Programm nutzen darf. Eine bestätigte Identität führt nicht automatisch zu umfassenden Berechtigungen.
Praxisbeispiel: Zwei Beschäftigte sind angemeldet. Die Personalsachbearbeiterin darf Personalakten bearbeiten. Der Vertriebsmitarbeiter darf Kundendaten aufrufen, aber keine Personalakten einsehen.
Typischer Irrtum: „Angemeldet“ bedeutet nicht „für alles berechtigt“. Auch eine technische Schnittstelle braucht begrenzte Zugriffsrechte.
Für Unternehmen: Vergeben Sie Rechte nach Aufgabe und tatsächlichem Bedarf. Überprüfen Sie sie bei Stellenwechseln und beim Ausscheiden. Die Leitfrage lautet: „Was darfst du?“
Verwandte Begriffe: Authentifizierung · Berechtigungskonzept · Zugriffsrechte
Grundlagen: Microsoft Authentifizierung und Autorisierung
Backup und Datensicherung
Ein Backup ist eine zusätzliche Sicherung von Daten oder Systemen, aus der sich ein früherer Zustand wiederherstellen lässt. Es schützt je nach Ausgestaltung vor Folgen von Fehlbedienung, Defekten oder Angriffen. Entscheidend sind getrennte, ausreichend geschützte Sicherungen und eine funktionierende Wiederherstellung.
Praxisbeispiel: Eine Mitarbeiterin überschreibt versehentlich eine Kalkulation. Aus dem geschützten Backup vom Vortag lässt sich die vorherige Fassung zurückholen. Änderungen seit dieser Sicherung können allerdings fehlen.
Typischer Irrtum: Synchronisation ist kein vollständiger Ersatz für ein Backup: Löschungen oder beschädigte Dateien können auf andere Geräte übertragen werden.
Für Unternehmen: Legen Sie fest, wie viel Datenverlust und Ausfallzeit vertretbar sind. Schützen Sie Sicherungen vor Mitverschlüsselung und testen Sie regelmäßig den Restore. Ein Sicherungsbericht allein beweist noch keine Wiederherstellbarkeit.
Verwandte Begriffe: Synchronisation · Restore und Datenwiederherstellung · Ransomware
Grundlagen: NIST Glossary Backup
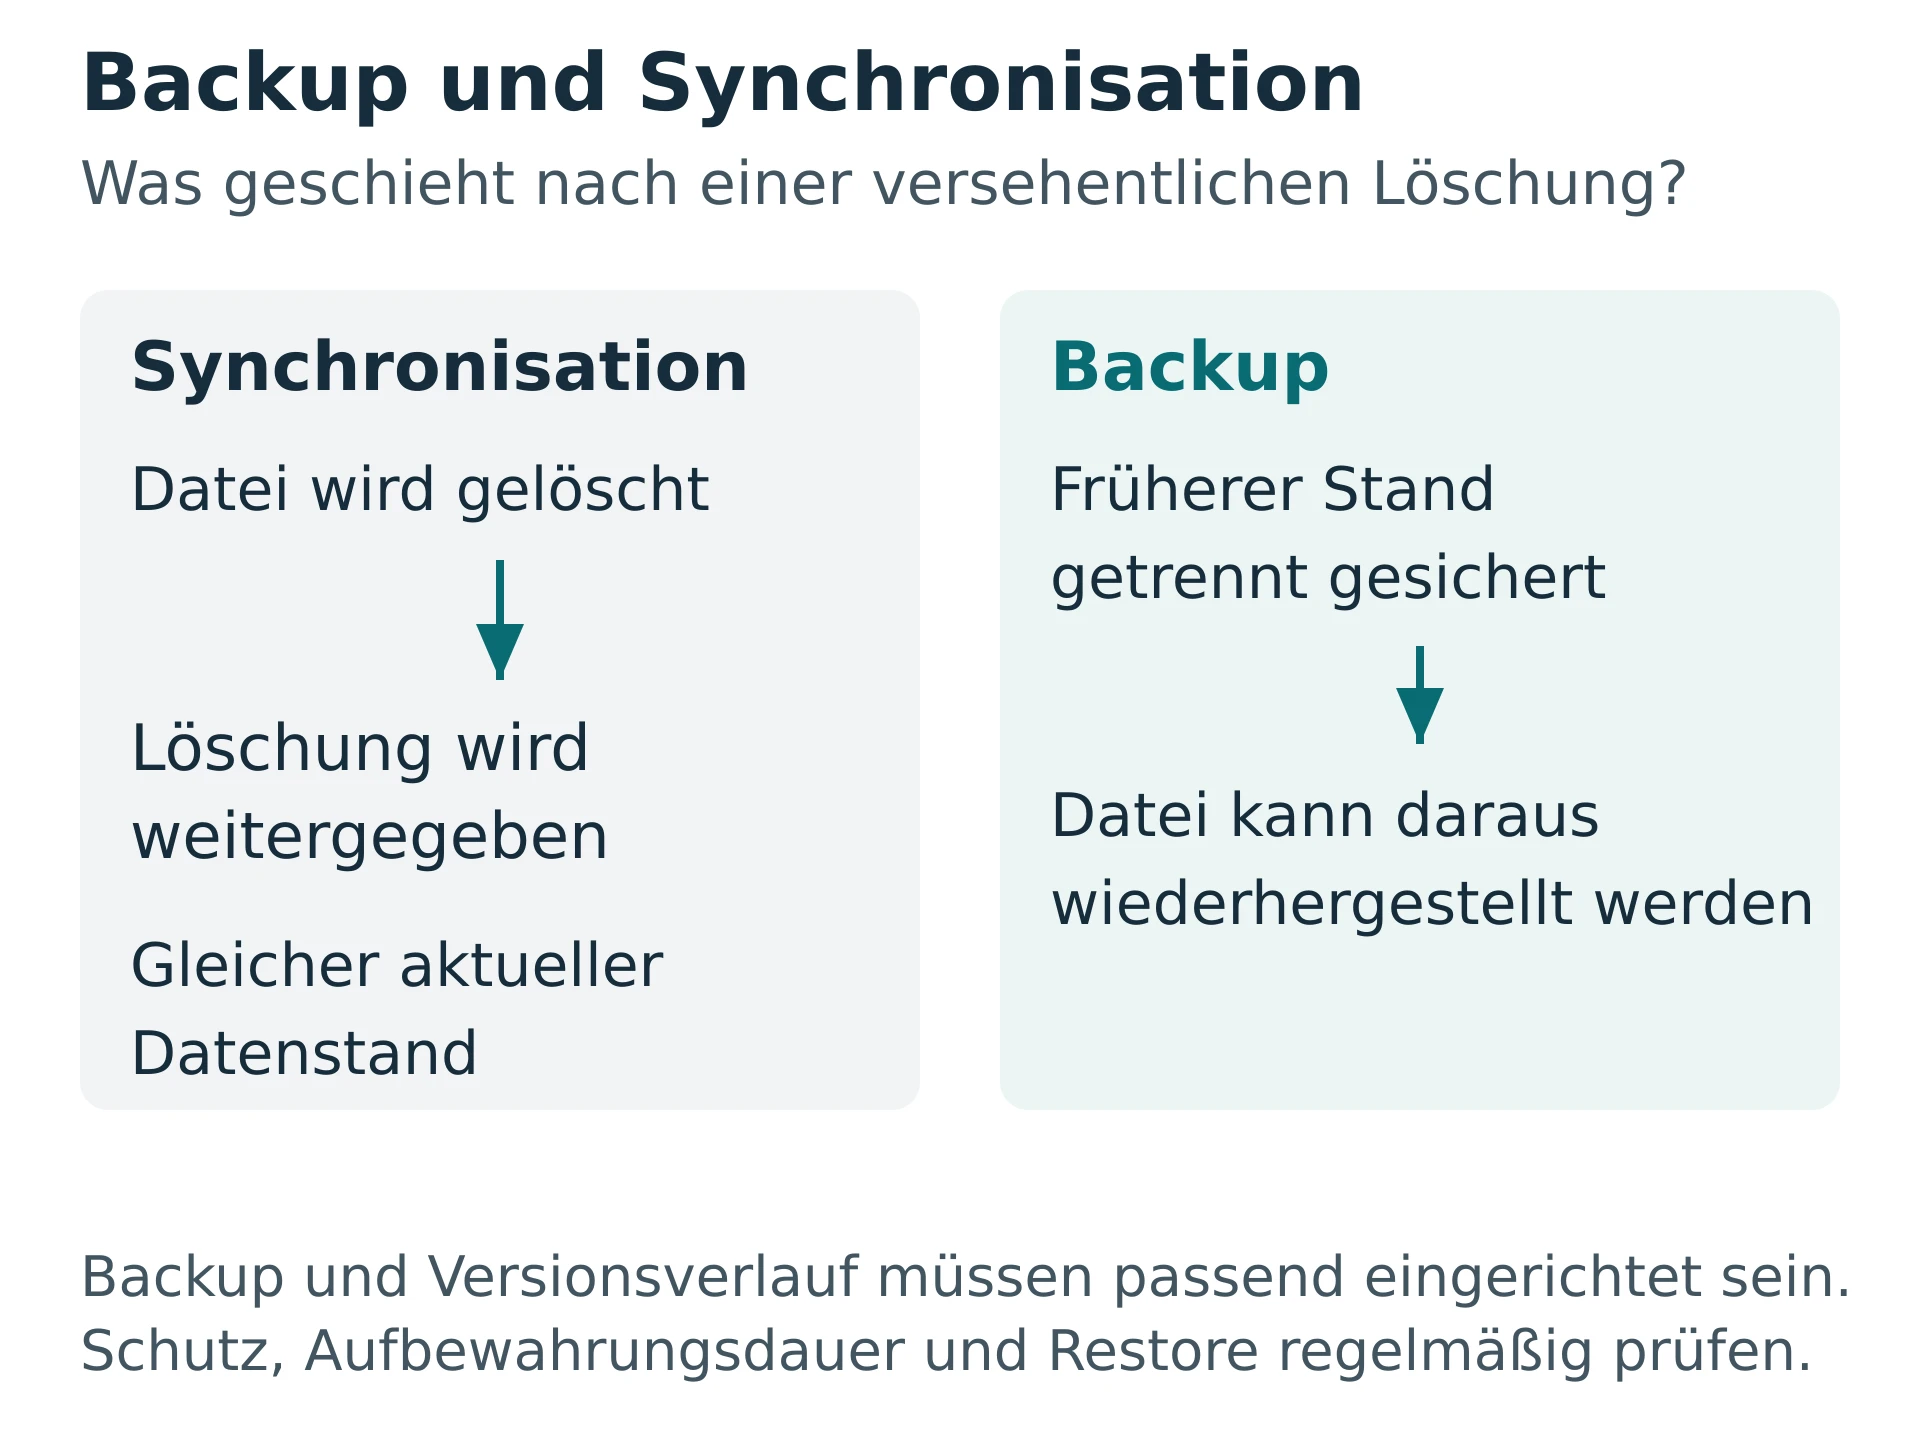
Synchronisation gleicht Arbeitsstände ab. Ein geschütztes Backup ermöglicht die Rückkehr zu einem gesicherten Stand.
Berechtigungskonzept
Ein Berechtigungskonzept beschreibt, wer auf welche Systeme und Daten mit welchen Rechten zugreifen darf. Es regelt auch, wer Rechte beantragt, genehmigt, technisch einrichtet, kontrolliert und wieder entzieht. Häufig werden dafür Rollen wie Vertrieb oder Personalverwaltung genutzt.
Praxisbeispiel: Eine Beschäftigte wechselt von der Buchhaltung in den Einkauf. Ihre neuen Rechte werden eingerichtet; nicht mehr benötigte Buchhaltungsrechte werden entfernt.
Typischer Irrtum: Eine einmal erstellte Benutzerliste ist noch kein vollständiges Berechtigungskonzept. Vertretungen, Administratoren und ausgeschiedene Beschäftigte müssen ebenfalls berücksichtigt werden.
Für Unternehmen: Erlauben Sie nur die für die jeweilige Aufgabe notwendigen Zugriffe. Benennen Sie Verantwortliche und regelmäßige Prüfintervalle. Zeitlich begrenzte Sonderrechte sollten ein Ablaufdatum haben.
Verwandte Begriffe: Autorisierung · Zugriffsrechte · Technische und organisatorische Maßnahmen
Grundlagen: EDSA Secure personal data · Microsoft Authentifizierung und Autorisierung
Browser
Ein Browser ist ein Programm, das Webseiten abruft, darstellt und Webanwendungen ausführt. Beispiele sind Firefox, Safari, Edge und Chrome. Ein Browser verarbeitet dabei unter anderem Seitencode, Cookies und lokal gespeicherte Inhalte.
Praxisbeispiel: Eine Mitarbeiterin öffnet die cloudbasierte Warenwirtschaft im Browser. Das Programm läuft teilweise im Browser und kommuniziert mit Servern des Anbieters.
Typischer Irrtum: Browser und Suchmaschine sind nicht dasselbe. Der Browser ist das Werkzeug zum Aufrufen von Webseiten; eine Suchmaschine ist ein darüber erreichbarer Dienst.
Für Unternehmen: Halten Sie Browser aktuell und beschränken Sie Erweiterungen auf freigegebene Anwendungen. Ein privates Browserfenster macht die Nutzung nicht automatisch gegenüber Arbeitgeber, Anbieter oder Netzbetreiber anonym.
Verwandte Begriffe: Cookies · Cache und Zwischenspeicher · HTTPS
Grundlagen: MDN Browser
Cache und Zwischenspeicher
Ein Cache ist ein Zwischenspeicher für bereits abgerufene oder berechnete Inhalte. Er beschleunigt wiederholte Zugriffe und kann Datenübertragungen verringern. Caches gibt es unter anderem im Browser, auf Servern und in Netzwerken.
Praxisbeispiel: Nach einer Änderung der Unternehmenswebsite sieht ein Beschäftigter noch das alte Logo. Sein Browser verwendet eine zwischengespeicherte Version. Ein erneuter Abruf ohne diesen Cache zeigt die Änderung.
Typischer Irrtum: Das Leeren des Browsercaches löscht nicht automatisch alle gespeicherten Passwörter, Cookies oder beim Anbieter vorhandenen Daten.
Für Unternehmen: Bei Anzeigeproblemen kann ein gezieltes Leeren helfen. Für vertrauliche Anwendungen muss technisch festgelegt werden, welche Inhalte überhaupt zwischengespeichert werden dürfen, insbesondere auf gemeinsam genutzten Geräten.
Verwandte Begriffe: Browser · Cookies · Server
Grundlagen: MDN Cache
Client
Ein Client ist ein Programm oder Gerät, das einen Dienst eines Servers anfordert und nutzt. Die Begriffe beschreiben Rollen: Dasselbe Gerät kann für einen Dienst Client und für einen anderen Server sein.
Praxisbeispiel: Das E-Mail-Programm auf einem Notebook ruft Nachrichten vom Mailserver ab. Das Programm ist der Client, der bereitstellende Dienst der Server.
Typischer Irrtum: Ein Client ist nicht zwingend ein bestimmter Computertyp. Auch eine Smartphone-App oder ein Hintergrundprogramm kann diese Rolle übernehmen.
Für Unternehmen: Bei Störungen hilft die Unterscheidung: Betrifft das Problem nur ein Gerät, die Netzwerkverbindung oder den zentralen Dienst? Updates und Zugriffsschutz sind auf beiden Seiten erforderlich.
Verwandte Begriffe: Server · Browser · API und Programmierschnittstelle
Grundlagen: MDN Overview of HTTP und Client Server Modell
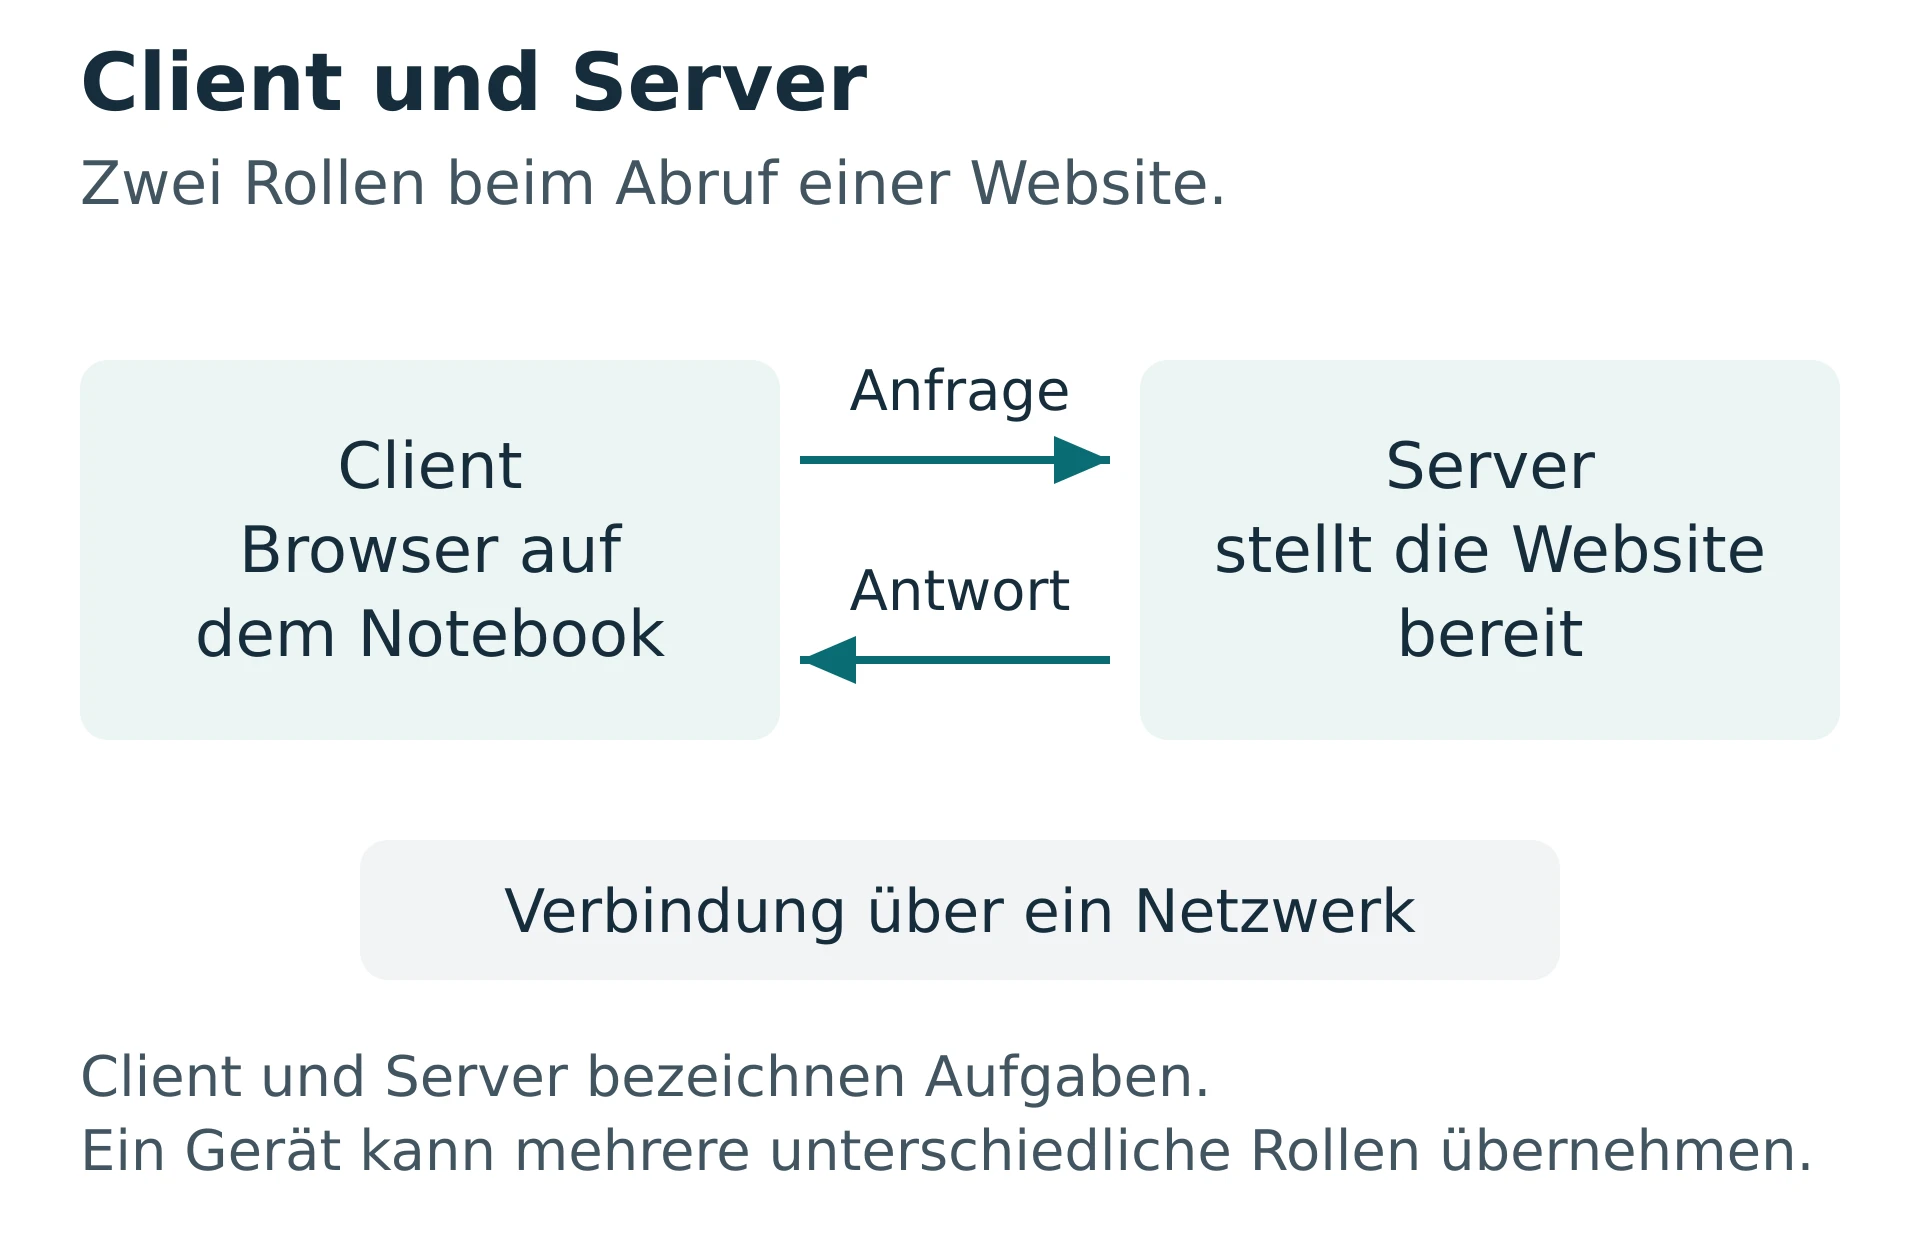
Der Client fordert einen Dienst an; der Server bearbeitet die Anfrage und antwortet.
Cloud Computing
Cloud Computing stellt IT-Ressourcen wie Speicher, Rechenleistung oder Software über ein Netzwerk bedarfsgerecht bereit. Typisch sind gemeinsam genutzte Ressourcen und die Möglichkeit, Leistungen flexibel anzupassen. Eine Cloud kann öffentlich angeboten oder für eine Organisation betrieben werden.
Praxisbeispiel: Ein Betrieb nutzt eine online bereitgestellte Projektverwaltung und erweitert die Anzahl der Benutzerkonten bei Bedarf. Die zugrunde liegende Infrastruktur betreibt der Anbieter.
Typischer Irrtum: „In der Cloud“ bedeutet weder automatisch „unsicher“ noch „der Anbieter erledigt alle Sicherheitsaufgaben“. Verantwortlichkeiten hängen vom Dienst und Vertrag ab.
Für Unternehmen: Prüfen Sie Zugriffsrechte, Sicherung, Datenexport und Vertragsende. Bei personenbezogenen Daten gehören Rollenverteilung und mögliche Drittlandtransfers zur Prüfung. Der Speicherort allein beantwortet diese Fragen nicht.
Verwandte Begriffe: SaaS und Software as a Service · Hosting · Serverstandort
Grundlagen: NIST SP 800 145 The NIST Definition of Cloud Computing · EDSA International data transfers
Cookies
Cookies sind kleine Dateneinträge, die ein Browser für eine Website speichert und bei passenden späteren Anfragen wieder mitsendet. Sie können etwa eine Anmeldung aufrechterhalten, Einstellungen merken oder eine Wiedererkennung ermöglichen.
Praxisbeispiel: Ein Onlineshop verwendet ein Cookie, um Warenkorbinhalte einer Sitzung zuzuordnen. Ein zusätzlicher Werbedienst möchte das Verhalten über mehrere Besuche hinweg auswerten. Das sind unterschiedliche Zwecke.
Typischer Irrtum: Nicht jedes Cookie benötigt zwingend eine Einwilligung. Umgekehrt ist eine einwilligungsfreie Nutzung nicht schon deshalb zulässig, weil der Betreiber sie nützlich findet.
Für Unternehmen: Für Speicherung oder Zugriff auf Endgeräteinformationen gilt grundsätzlich § 25 TDDDG mit eng begrenzten Ausnahmen, insbesondere für unbedingt erforderliche Vorgänge eines ausdrücklich gewünschten digitalen Dienstes. Bei personenbezogenen Daten ist zusätzlich die DSGVO zu beachten.
Verwandte Begriffe: Tracking · Browser · Personenbezogene Daten
Grundlagen: MDN Using HTTP cookies · TDDDG § 25 Schutz der Privatsphäre bei Endeinrichtungen · DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
Datenschutz
Datenschutz schützt Menschen beim Umgang mit ihren personenbezogenen Daten. Er betrifft unter anderem die Zulässigkeit und Transparenz der Verarbeitung, ihre Zwecke, Datenminimierung, Aufbewahrung und die Rechte betroffener Personen. Die DSGVO ist hierfür ein zentraler Rechtsrahmen.
Praxisbeispiel: Ein Unternehmen erfasst Kontaktdaten für einen Auftrag. Es muss klären, welche Angaben benötigt werden, wer sie erhält und wann sie wieder gelöscht werden. Die spätere Werbenutzung ist gesondert zu prüfen.
Typischer Irrtum: Datenschutz ist nicht nur IT-Sicherheit. Eine hervorragend abgesicherte Datenbank kann trotzdem unzulässig erhobene oder zweckwidrig verwendete Daten enthalten.
Für Unternehmen: Betrachten Sie den gesamten betrieblichen Ablauf, vom Erheben bis zum Löschen. Vergeben Sie klare Zuständigkeiten und informieren Sie Beschäftigte über die Regeln.
Verwandte Begriffe: Datensicherheit · Personenbezogene Daten · Zweckbindung
Grundlagen: EDSA Data protection basics
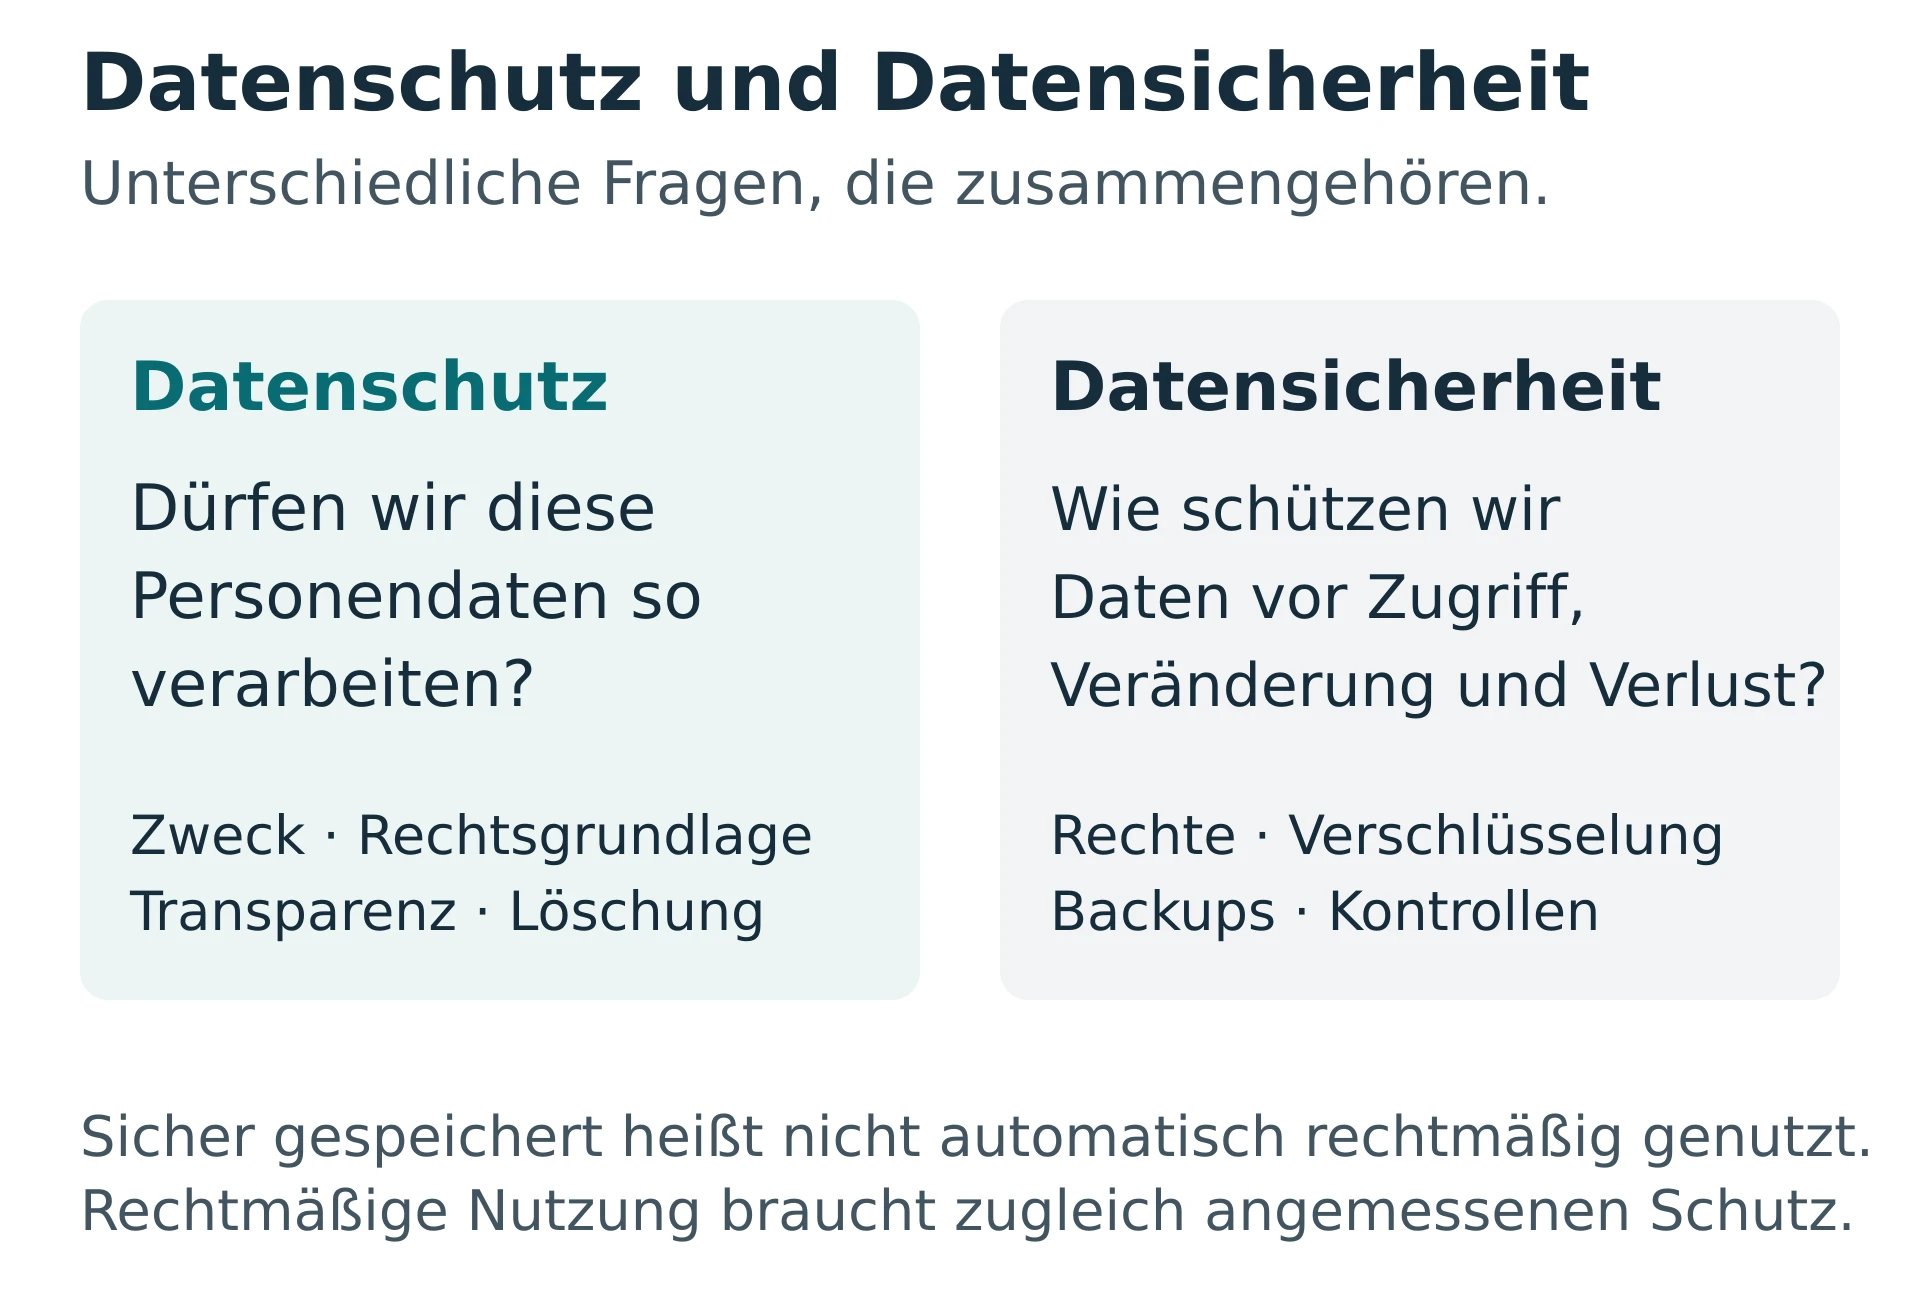
Datenschutz betrifft den Umgang mit Personendaten; Datensicherheit schützt Daten und ihre Nutzbarkeit.
Datenschutzverletzung
Eine Datenschutzverletzung ist eine Sicherheitsverletzung, die zur Vernichtung, zum Verlust, zur Veränderung oder zur unbefugten Offenlegung beziehungsweise zum unbefugten Zugang zu personenbezogenen Daten führt. Auch unbeabsichtigte Ereignisse und der Verlust der Verfügbarkeit können dazugehören.
Praxisbeispiel: Eine Lohnabrechnung wird an einen falschen Empfänger geschickt. Der Vorfall muss intern sofort gemeldet, eingegrenzt, dokumentiert und hinsichtlich seiner Risiken bewertet werden.
Typischer Irrtum: Nicht nur Hackerangriffe sind Datenpannen. Umgekehrt ist nicht jeder Datenschutzverstoß zugleich eine meldepflichtige Sicherheitsverletzung.
Für Unternehmen: Der Verantwortliche meldet der Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden ab Bekanntwerden, außer ein Risiko für Rechte und Freiheiten ist voraussichtlich ausgeschlossen. Bei voraussichtlich hohem Risiko sind grundsätzlich auch Betroffene unverzüglich zu benachrichtigen; gesetzliche Ausnahmen bleiben zu prüfen. Auftragsverarbeiter informieren den Verantwortlichen unverzüglich. Dokumentieren Sie auch nicht meldepflichtige Datenschutzverletzungen.
Verwandte Begriffe: Personenbezogene Daten · Ransomware · Technische und organisatorische Maßnahmen
Grundlagen: DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
Datensicherheit
Datensicherheit schützt Daten vor unbefugtem Zugriff, unerwünschten Veränderungen und Verlust. Wichtige Schutzziele sind Vertraulichkeit, Integrität und Verfügbarkeit. Sie betrifft personenbezogene Daten ebenso wie Konstruktionspläne, Kalkulationen oder andere Unternehmensinformationen.
Praxisbeispiel: Ein Unternehmen schützt seine Produktionspläne durch begrenzte Zugriffsrechte, nachvollziehbare Änderungen und geprüfte Backups. So sollen Geheimhaltung, Verlässlichkeit und Nutzbarkeit gesichert werden.
Typischer Irrtum: Ein Virenschutzprogramm allein stellt keine ausreichende Datensicherheit her. Auch Organisation, Updates, physischer Schutz und Wiederanlauf müssen passen.
Für Unternehmen: Legen Sie fest, welche Daten besonders wichtig sind und welche Ausfälle der Betrieb verkraften kann. Daraus ergeben sich passende Schutzmaßnahmen. Informationssicherheit umfasst zusätzlich Informationen unabhängig von ihrer technischen Form.
Verwandte Begriffe: Datenschutz · Backup und Datensicherung · Technische und organisatorische Maßnahmen
Grundlagen: IBM What is data security
DNS und Namensauflösung
Das Domain Name System, kurz DNS, ordnet Domainnamen technische Informationen zu. Dazu gehören IP-Adressen von Servern sowie Einträge für die E-Mail-Zustellung. Es ermöglicht, verständliche Namen statt numerischer Adressen zu verwenden.
Praxisbeispiel: Ein Beschäftigter ruft eine Unternehmenswebsite auf. Über DNS wird die passende Serveradresse ermittelt. Für E-Mails an die Unternehmensdomain werden andere DNS-Einträge benötigt.
Typischer Irrtum: DNS speichert nicht die Website selbst. Ein korrekter Domainname hilft wenig, wenn die Namensauflösung falsch eingerichtet ist.
Für Unternehmen: Änderungen sollten fachkundig vorbereitet werden. Fehler können Website und E-Mail gleichzeitig beeinträchtigen. Wegen zwischengespeicherter Antworten werden Änderungen nicht überall sofort sichtbar.
Verwandte Begriffe: Domain · IP-Adresse · Server
Grundlagen: MDN DNS
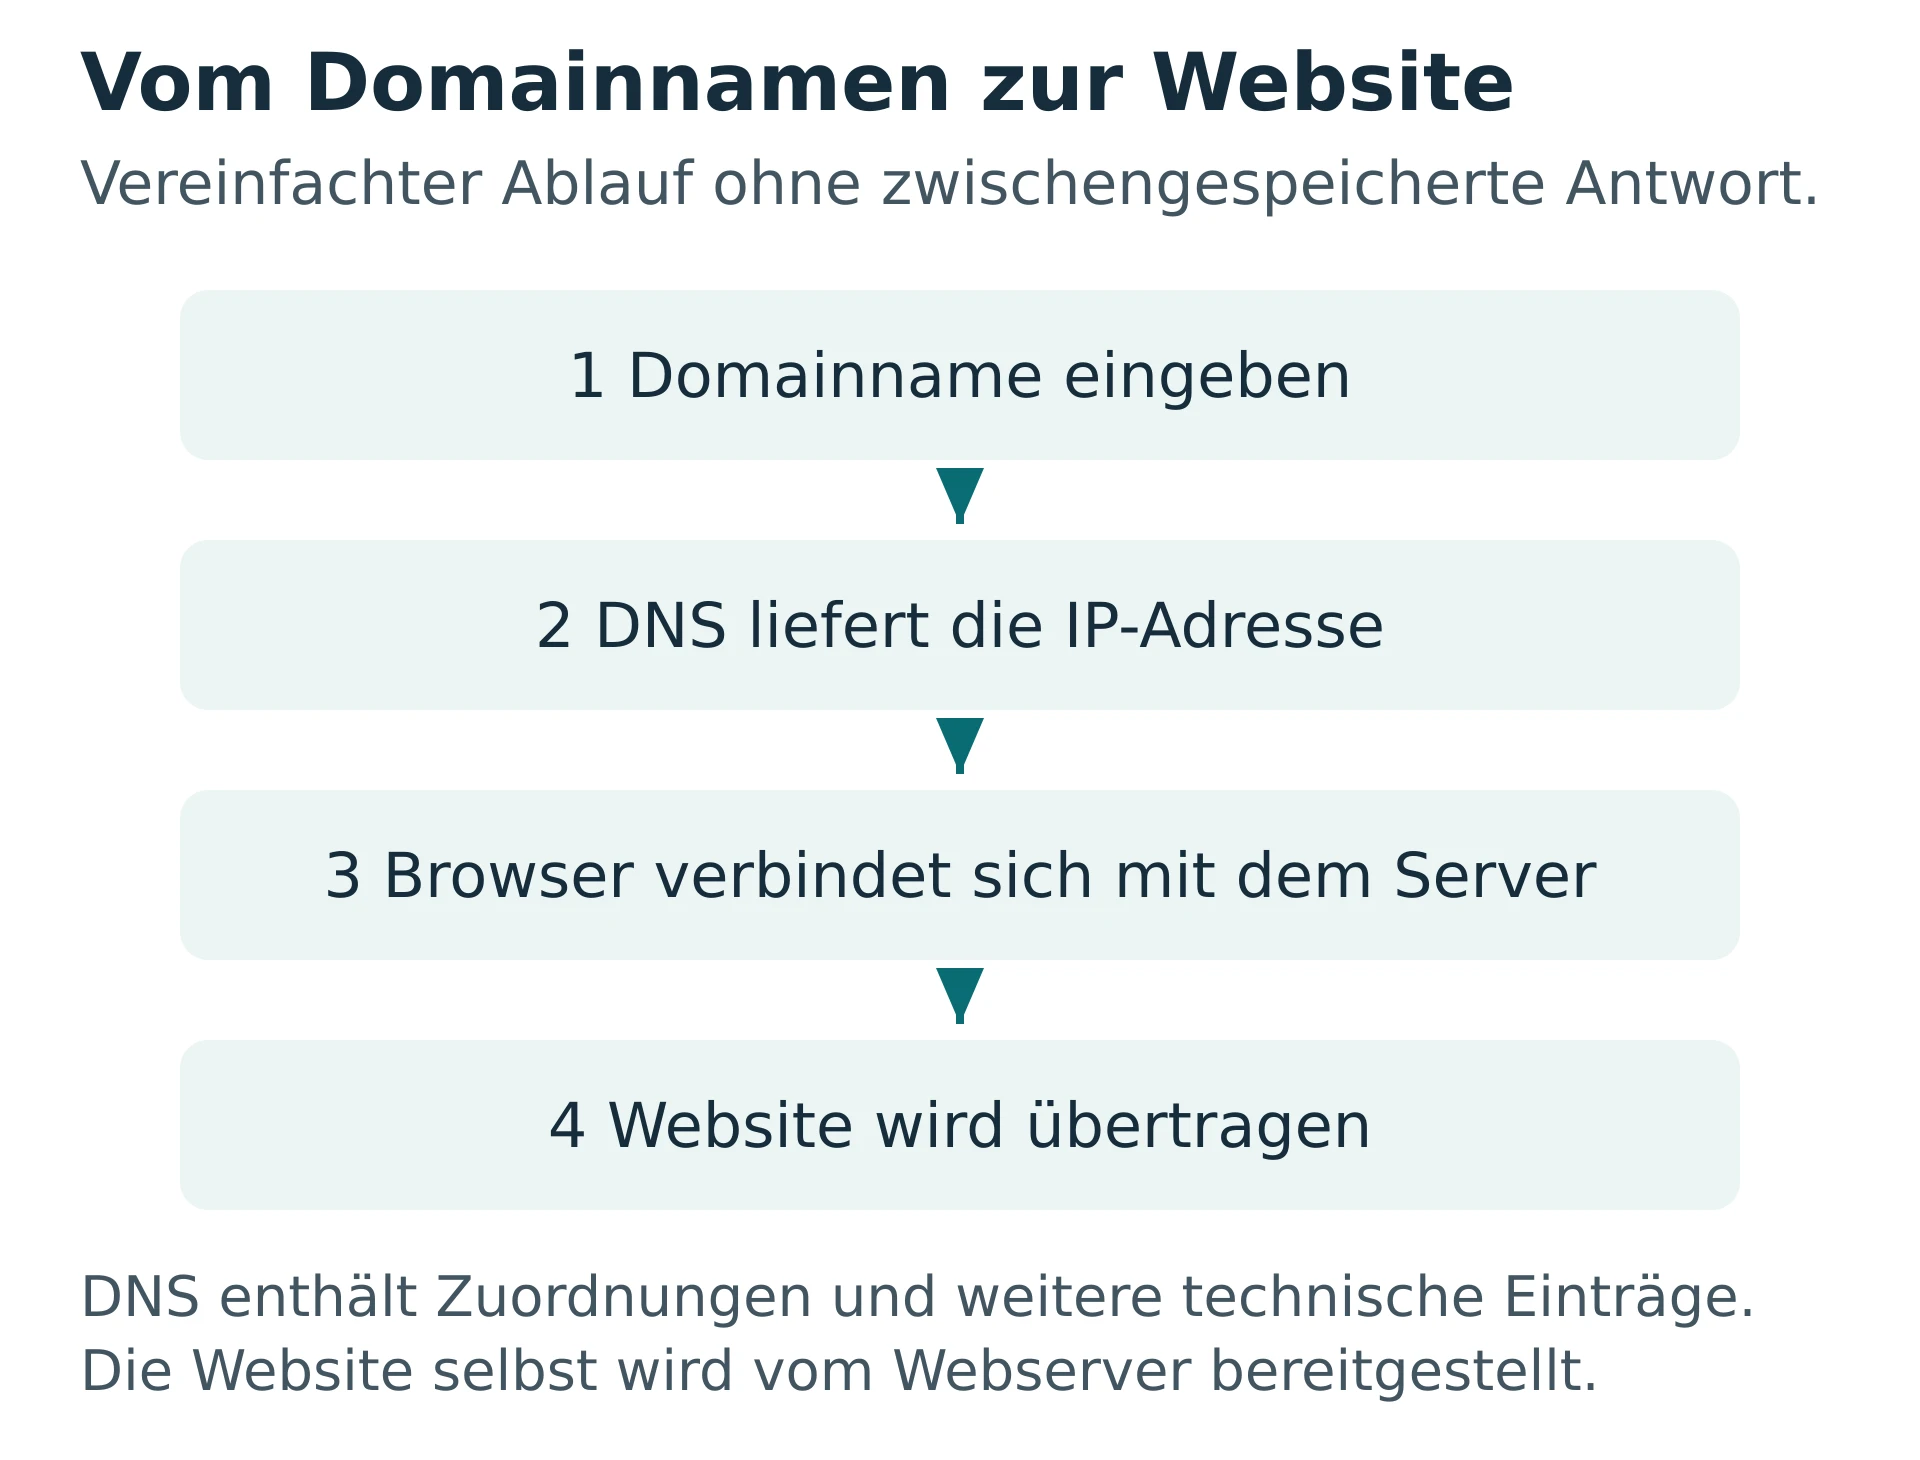
DNS löst den Namen auf. Den Inhalt der Website liefert anschließend der Webserver.
Domain
Eine Domain ist ein strukturierter Name im Domain Name System, etwa beispiel.de. Untergeordnete Namen wie shop.beispiel.de heißen Subdomains. Eine vollständige Webadresse kann zusätzlich ein Protokoll und einen Pfad enthalten, etwa https://beispiel.de/kontakt/.
Praxisbeispiel: Ein Betrieb verwendet dieselbe Domain für seine Website und für E-Mail-Adressen. Die zugehörigen Dienste können trotzdem bei unterschiedlichen Anbietern liegen.
Typischer Irrtum: Domain, Website und Hostingvertrag sind unterschiedliche Dinge. Eine Domainregistrierung liefert noch keine fertige Website.
Für Unternehmen: Sichern Sie das Verwaltungskonto und regeln Sie Verlängerung, Zuständigkeit und Wiederherstellungszugang. Die Kontrolle über eine Unternehmensdomain ist auch für den zuverlässigen E-Mail-Betrieb wichtig.
Verwandte Begriffe: DNS und Namensauflösung · Hosting · HTTPS
Grundlagen: MDN Domain
Drittlandtransfer
Ein Drittlandtransfer betrifft die Übermittlung personenbezogener Daten an einen Empfänger außerhalb des Europäischen Wirtschaftsraums. Auch ein Zugriff durch einen dort ansässigen gesonderten Dienstleister kann eine Übermittlung darstellen. Zusätzlich zu den allgemeinen DSGVO-Anforderungen sind die Voraussetzungen ihres Kapitels V zu prüfen.
Praxisbeispiel: Eine in der EU gespeicherte Kundendatenbank wird von einem rechtlich eigenständigen Supportanbieter außerhalb des EWR betreut. Auch dessen Fernzugriff muss in die Prüfung einbezogen werden.
Typischer Irrtum: Ein europäischer Serverstandort schließt Drittlandtransfers nicht automatisch aus.
Für Unternehmen: Prüfen Sie Empfänger, Zugriffswege und Rechtsgrundlage des Transfers, etwa einen einschlägigen Angemessenheitsbeschluss oder geeignete Garantien. Bei Standardvertragsklauseln können eine Bewertung der tatsächlichen Schutzlage und ergänzende Maßnahmen erforderlich sein. Der AVV allein genügt nicht.
Verwandte Begriffe: Serverstandort · Auftragsverarbeitung und AVV · Cloud Computing
Grundlagen: EDSA International data transfers
Ende-zu-Ende-Verschlüsselung
Ende-zu-Ende-Verschlüsselung schützt Nachrichten oder andere Inhalte vom sendenden bis zum empfangenden Endpunkt. Bei korrekter Umsetzung können zwischengeschaltete Transportdienste den Inhalt nicht entschlüsseln. Das unterscheidet sie von einer Verbindung, die nur abschnittsweise verschlüsselt ist.
Praxisbeispiel: Zwei Beschäftigte tauschen Nachrichten über einen entsprechend eingerichteten Messenger aus. Der Vermittlungsdienst transportiert verschlüsselte Inhalte; lesbar werden sie auf den berechtigten Endgeräten.
Typischer Irrtum: Ende-zu-Ende-Verschlüsselung macht kompromittierte Endgeräte nicht sicher. Auch Metadaten und ungeschützte Sicherungskopien können weiterhin Informationen offenbaren.
Für Unternehmen: Prüfen Sie, für welche Funktionen der Schutz tatsächlich gilt, wie Schlüssel verwaltet werden und was bei Gerätewechsel oder Backups geschieht. Der Name eines Produkts ersetzt diese Prüfung nicht.
Verwandte Begriffe: Verschlüsselung · HTTPS · Metadaten
Grundlagen: IBM What is end to end encryption
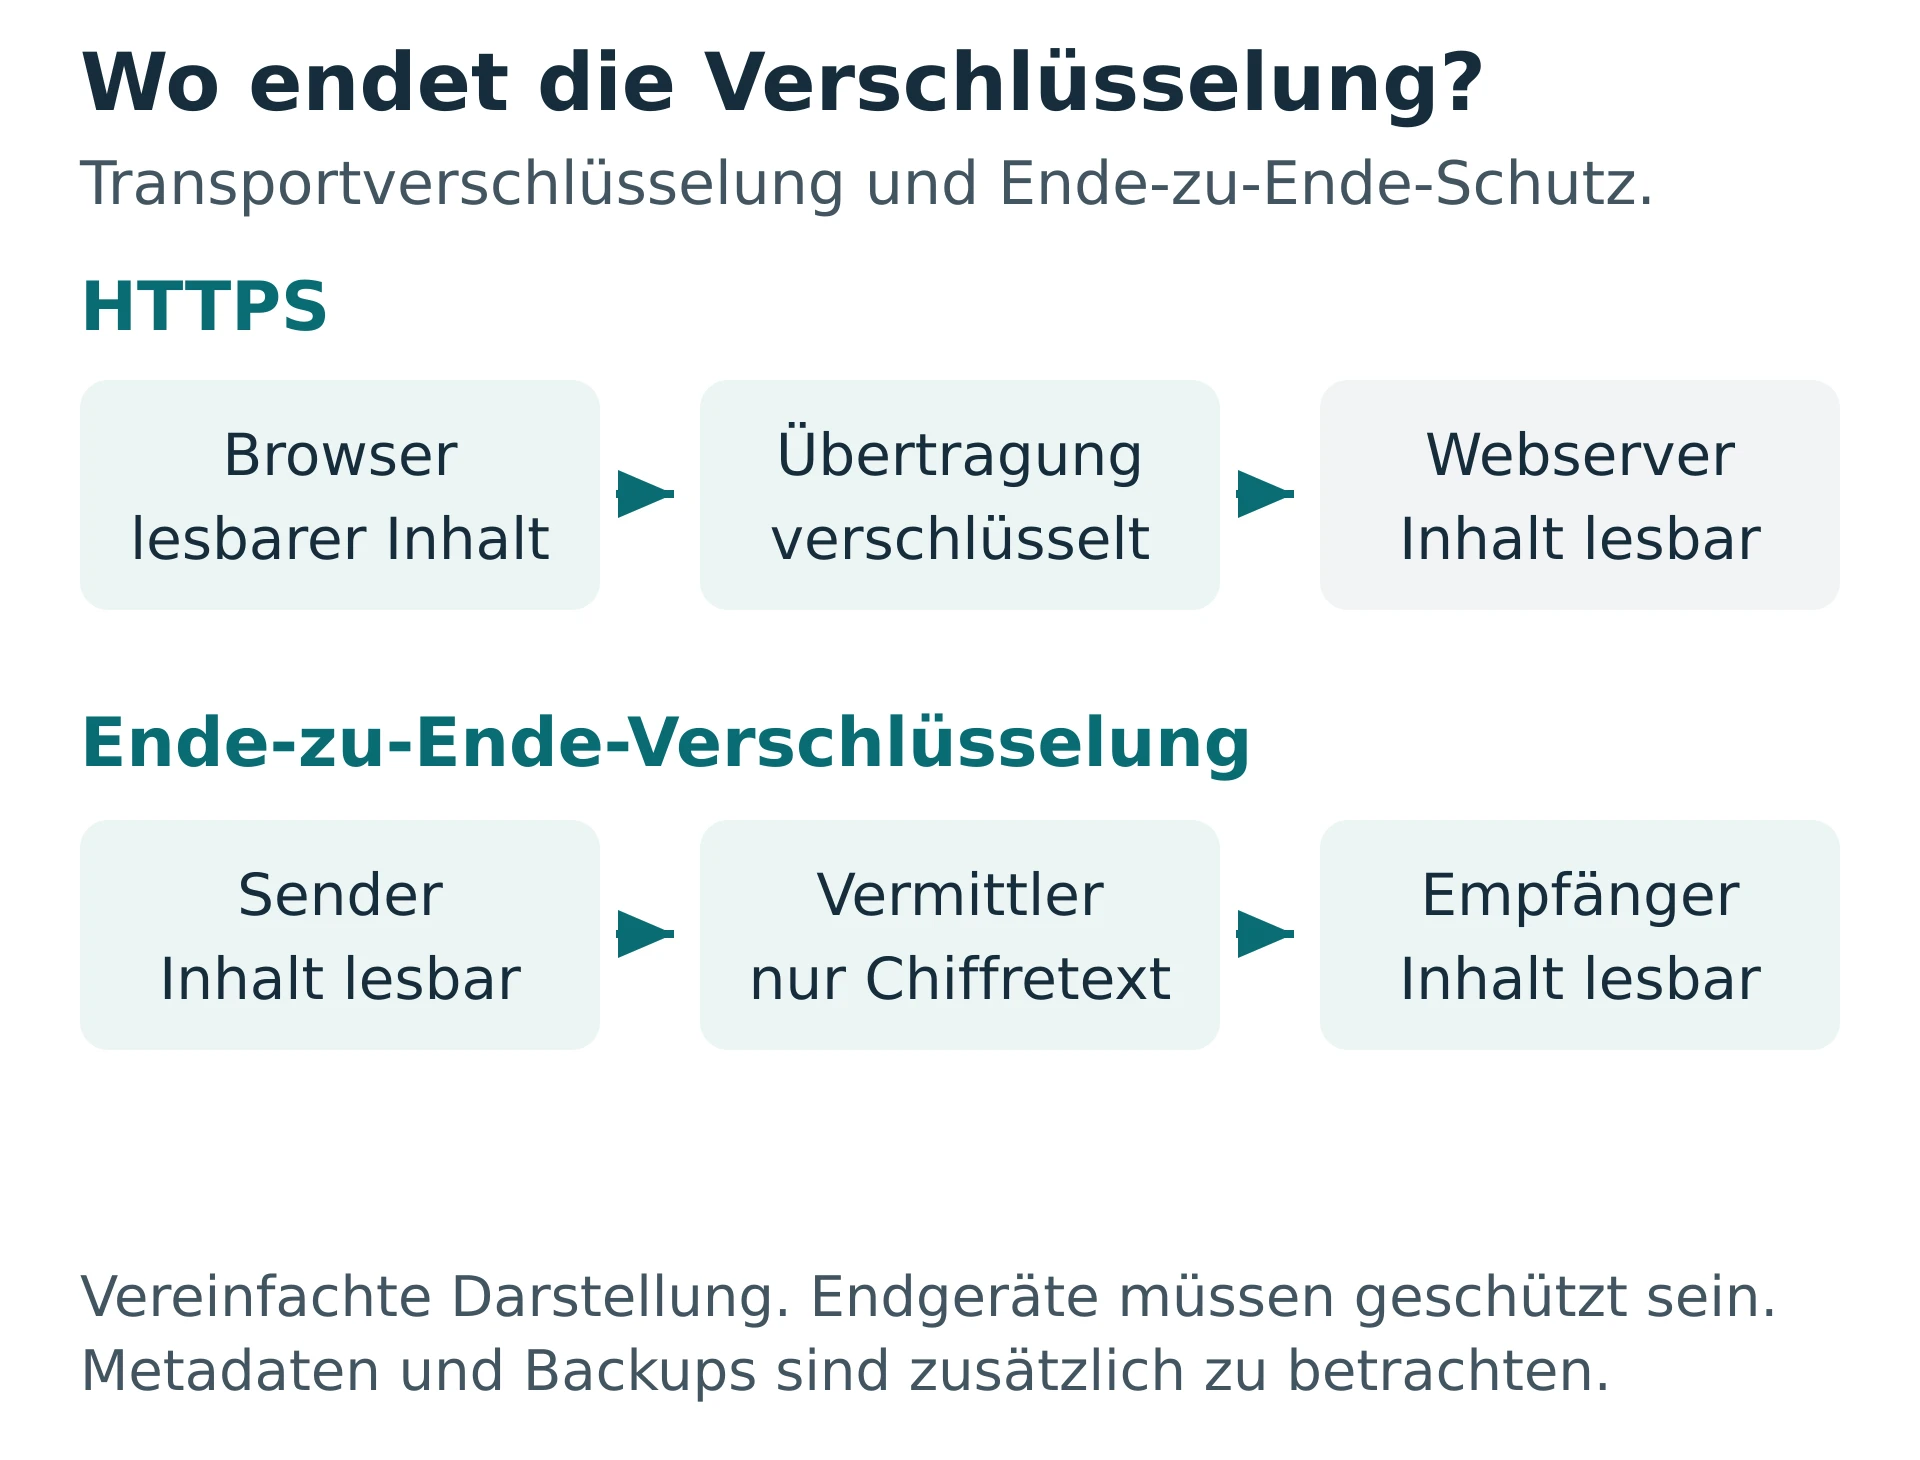
Entscheidend ist, wer Inhalte entschlüsseln kann. HTTPS allein ist keine Ende-zu-Ende-Verschlüsselung zwischen zwei Nutzern.
Firewall
Eine Firewall kontrolliert Datenverkehr anhand festgelegter Regeln. Sie kann Verbindungen erlauben oder blockieren, etwa zwischen Internet und Firmennetz oder direkt auf einem Endgerät. Umfang und Prüftiefe hängen von der eingesetzten Technik ab.
Praxisbeispiel: Ein Betrieb erlaubt den Zugriff auf einen internen Verwaltungsdienst nur aus einem dafür vorgesehenen Netz. Verbindungsversuche aus anderen Netzen werden blockiert.
Typischer Irrtum: Eine Firewall erkennt nicht automatisch jede schädliche Datei und verhindert nicht jede Täuschung durch eine E-Mail.
Für Unternehmen: Halten Sie Regelwerke übersichtlich und aktuell. Jede zusätzliche Freigabe braucht einen nachvollziehbaren Zweck. Fernwartungszugänge sollten nicht unkontrolliert dauerhaft offenstehen.
Verwandte Begriffe: Router · Malware und Schadsoftware · VPN und virtuelles privates Netzwerk
Grundlagen: NIST Glossary Firewall
Hosting
Hosting ist die Bereitstellung technischer Ressourcen für Websites, Anwendungen oder andere Dienste. Ein Anbieter kann dafür etwa Speicherplatz und Serverbetrieb übernehmen. Wie viel Administration, Wartung und Sicherung enthalten ist, ergibt sich aus dem jeweiligen Angebot.
Praxisbeispiel: Die Website eines Handwerksbetriebs liegt bei einem Hoster. Die Agentur pflegt die Inhalte. Wer WordPress, Erweiterungen und Backups betreut, muss zusätzlich geklärt sein.
Typischer Irrtum: Hosting bedeutet nicht automatisch, dass sämtliche Updates, Datenschutzaufgaben und Wiederherstellungen übernommen werden.
Für Unternehmen: Vereinbaren Sie Zuständigkeiten, Sicherungsumfang und Hilfe im Störungsfall. Prüfen Sie bei personenbezogenen Daten die datenschutzrechtliche Rolle des Anbieters und mögliche Unterauftragnehmer.
Verwandte Begriffe: Server · Domain · Auftragsverarbeitung und AVV
Grundlagen: IBM What is web hosting
HTTPS
HTTPS ist HTTP über eine durch TLS geschützte Verbindung. Es schützt die Übertragung zwischen Browser und angesprochenem Server vor Mitlesen und unbemerkter Veränderung und ermöglicht die Prüfung der Serveridentität anhand von Zertifikaten.
Praxisbeispiel: Eine Mitarbeiterin meldet sich in einem Webportal an. HTTPS schützt die Übertragung ihrer Anmeldedaten auf dieser Verbindung. Der empfangende Server verarbeitet die Daten anschließend.
Typischer Irrtum: HTTPS bescheinigt nicht die Seriosität eines Unternehmens. Auch eine betrügerische Website kann ein gültiges Zertifikat besitzen.
Für Unternehmen: Achten Sie zusätzlich auf die richtige Domain. Zertifikatswarnungen sollten nicht einfach übergangen werden. HTTPS sagt allein nichts darüber aus, wie Daten später gespeichert oder an weitere Dienste übermittelt werden.
Verwandte Begriffe: Domain · Browser · Ende-zu-Ende-Verschlüsselung
Grundlagen: MDN HTTPS
IP-Adresse
Eine IP-Adresse ist eine numerische Adresse für die Kommunikation in IP-Netzwerken. Es gibt IPv4- und IPv6-Adressen sowie öffentliche und private Adressbereiche. Adressen können fest vergeben sein oder wechseln; mehrere Geräte können nach außen dieselbe öffentliche Adresse nutzen.
Praxisbeispiel: Im Büro haben Notebook und Drucker eigene lokale Adressen. Beim Zugriff auf eine Website erscheinen mehrere Beschäftigte häufig über den gemeinsamen Internetanschluss.
Typischer Irrtum: Eine IP-Adresse bezeichnet nicht zuverlässig eine einzelne Person und verrät nicht automatisch deren genaue Anschrift.
Für Unternehmen: IP-Adressen können dennoch personenbezogene Daten sein. Berücksichtigen Sie sie deshalb bei Webserverprotokollen, Sicherheitsauswertungen und der Festlegung von Speicherfristen.
Verwandte Begriffe: DNS und Namensauflösung · Router · Logdatei und Protokolldatei
Grundlagen: MDN IP Address · DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
KI-Halluzination
Als KI-Halluzination wird eine sachlich falsche oder nicht belegte Ausgabe eines KI-Systems bezeichnet, die plausibel oder überzeugend wirkt. Dazu gehören erfundene Quellen, unzutreffende Zahlen und falsche Zusammenhänge. Die sprachliche Sicherheit einer Antwort ist kein Nachweis ihrer Richtigkeit.
Praxisbeispiel: Ein KI-Assistent nennt ein angebliches Gerichtsurteil samt Aktenzeichen. Bei der Prüfung in einer verlässlichen Quelle lässt sich dieses Urteil nicht finden.
Typischer Irrtum: Eine ausführliche Antwort mit Quellenangaben ist nicht automatisch geprüft. Auch Quellenangaben können erfunden sein.
Für Unternehmen: Kontrollieren Sie entscheidungserhebliche Angaben unabhängig. Für rechtliche, finanzielle oder sicherheitsrelevante Anwendungen braucht es fachkundige Prüfung und einen klaren Freigabeprozess. Ein besserer Prompt kann Fehler verringern, aber nicht ausschließen.
Verwandte Begriffe: Künstliche Intelligenz · Large Language Model und Sprachmodell · Prompt
Grundlagen: IBM What are AI hallucinations
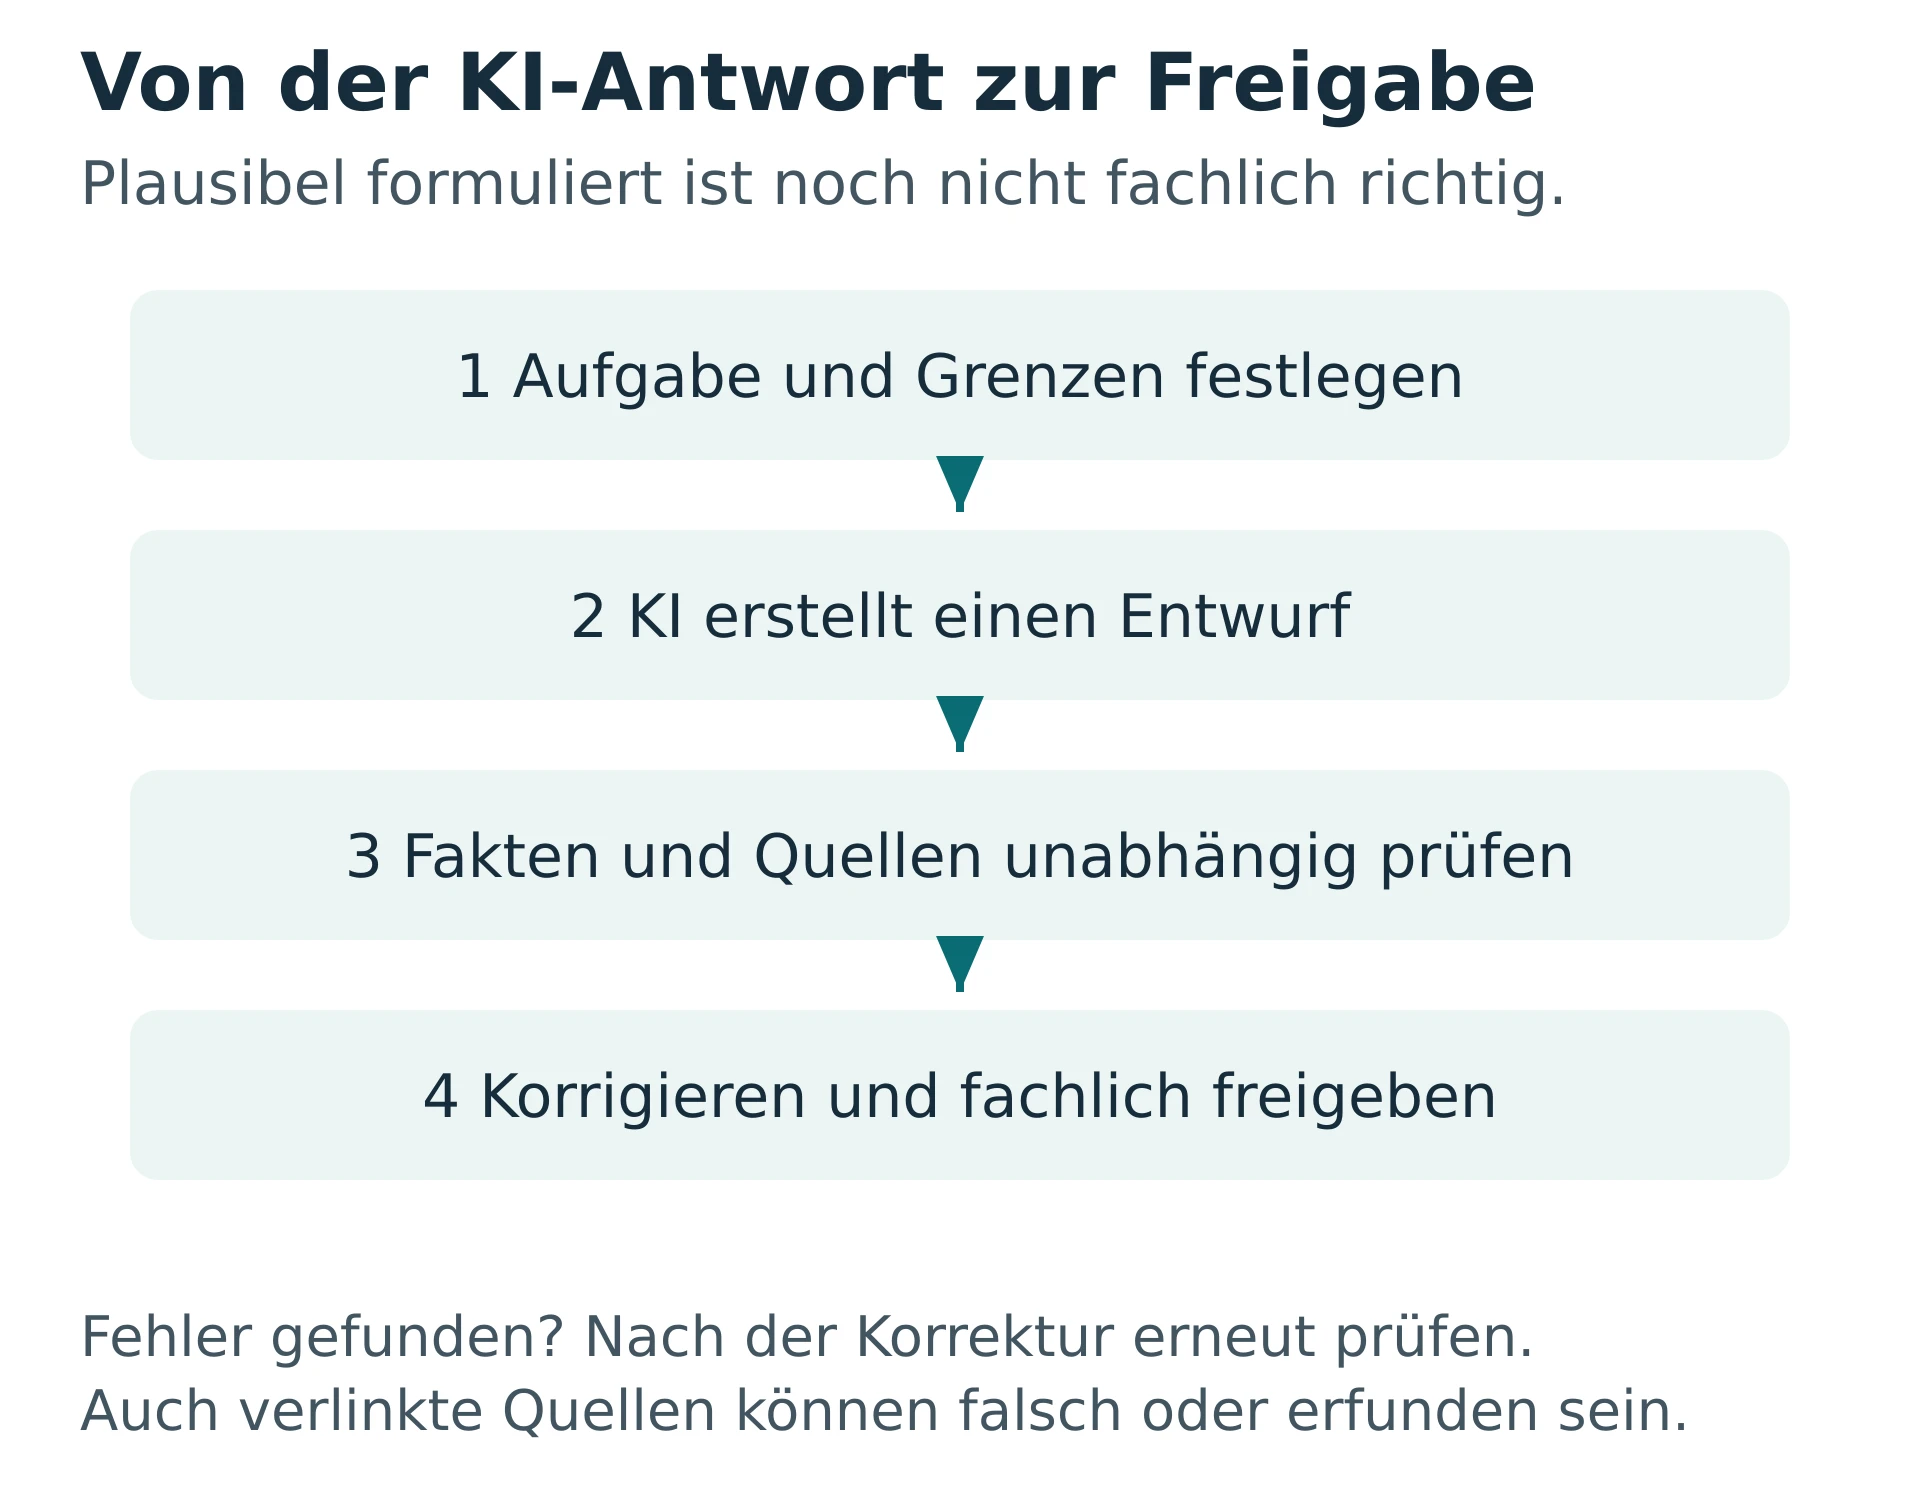
KI-Ausgaben sind vor ihrer entscheidungserheblichen Verwendung fachlich zu prüfen.
Künstliche Intelligenz
Künstliche Intelligenz bezeichnet unterschiedliche technische Verfahren, mit denen Systeme beispielsweise Muster erkennen, Vorhersagen treffen oder Inhalte erzeugen. Viele Verfahren lernen aus Daten. Generative KI erzeugt etwa Texte, Bilder oder Programmcode. Nicht jede Automatisierung ist deshalb schon KI.
Praxisbeispiel: Ein Betrieb verwendet KI zur Vorsortierung eingehender Anfragen. Unklare Fälle werden durch Beschäftigte geprüft, statt die Zuordnung ungeprüft zu übernehmen.
Typischer Irrtum: Ein leistungsfähiges KI-System verfügt nicht automatisch über verlässliches Fachwissen oder ein menschliches Verständnis seiner Antworten.
Für Unternehmen: Legen Sie zulässige Einsatzfälle, freigegebene Werkzeuge und Prüfpflichten fest. Vor der Eingabe von Kunden-, Beschäftigten- oder Geschäftsgeheimnissen müssen Datenverarbeitung, Verträge und Schutzmaßnahmen geklärt sein.
Verwandte Begriffe: Large Language Model und Sprachmodell · Trainingsdaten · KI-Halluzination
Grundlagen: IBM What is artificial intelligence · EDSA Secure personal data
Large Language Model und Sprachmodell
Ein Large Language Model, kurz LLM, ist ein auf umfangreichen Daten trainiertes Sprachmodell. Es verarbeitet sprachliche Muster und erzeugt daraus Ausgaben, etwa Antworten, Zusammenfassungen oder Übersetzungen. Eine Anwendung kann das Modell zusätzlich mit Suchfunktionen, Dokumenten oder anderen Werkzeugen verbinden.
Praxisbeispiel: Eine freigegebene Anwendung fasst eine interne Richtlinie zusammen. Die Zusammenfassung wird mit dem Original verglichen, bevor sie als Arbeitsanweisung genutzt wird.
Typischer Irrtum: Ein Sprachmodell ist keine verlässliche Datenbank. Eine flüssige Formulierung beweist weder Aktualität noch sachliche Richtigkeit.
Für Unternehmen: Unterscheiden Sie das Modell von der gesamten Anwendung: Dokumentenzugriff, Speicherfristen und Berechtigungen werden durch deren konkrete Einrichtung mitbestimmt. Bewerten Sie deshalb den tatsächlichen Dienst und seine Konfiguration.
Verwandte Begriffe: Künstliche Intelligenz · Prompt · Trainingsdaten
Grundlagen: IBM What are large language models
Logdatei und Protokolldatei
Eine Logdatei hält Ereignisse eines Systems fest, etwa Anmeldungen, Fehlermeldungen oder administrative Änderungen. Solche Protokolle helfen bei Fehlersuche und Sicherheitsanalyse. Sie können Zeitpunkte, Benutzerkennungen und IP-Adressen enthalten.
Praxisbeispiel: Nach verdächtigen Anmeldeversuchen prüft die IT die protokollierten Zeitpunkte und betroffenen Konten. So lässt sich der Vorfall eingrenzen.
Typischer Irrtum: Mehr Protokollierung ist nicht automatisch besser. Unnötige Inhalte, Passwörter oder sensible Nutzdaten gehören nicht unkontrolliert in Logs.
Für Unternehmen: Bestimmen Sie Zweck, Umfang, Zugriffsschutz und Aufbewahrungsdauer. Bei Beschäftigtenbezug sind Datenschutz und gegebenenfalls Mitbestimmung zu berücksichtigen. Schützen Sie Protokolle vor unbemerkter Veränderung und sorgen Sie für verlässliche Zeitangaben.
Verwandte Begriffe: IP-Adresse · Personenbezogene Daten · Löschkonzept
Grundlagen: NIST SP 800 92 Guide to Computer Security Log Management · DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
Löschkonzept
Ein Löschkonzept regelt, welche Daten wann, wodurch und durch wen gelöscht oder wirksam anonymisiert werden. Es berücksichtigt Verarbeitungszwecke, gesetzliche Aufbewahrungspflichten, mögliche Rechtsstreitigkeiten und die technischen Abläufe. Es verbindet rechtliche Fristen mit einer tatsächlich umsetzbaren Routine.
Praxisbeispiel: Ein Betrieb legt getrennte Regeln für Bewerbungen, Vertragsunterlagen und technische Protokolle fest. Die zuständigen Personen prüfen regelmäßig, ob Daten ihren Zweck noch erfüllen oder weiter aufbewahrt werden müssen.
Typischer Irrtum: Für alle Daten gilt nicht dieselbe Frist. Auch eine pauschale „Zehn-Jahres-Regel“ ist kein tragfähiges Löschkonzept.
Für Unternehmen: Berücksichtigen Sie Kopien, Exporte und Backups. Nach einer Wiederherstellung dürfen bereits fällige Löschungen nicht dauerhaft verloren gehen. Aufbewahrungspflichtige Daten sind nicht automatisch für jeden anderen Zweck nutzbar.
Verwandte Begriffe: Zweckbindung · Backup und Datensicherung · Anonymisierung
Grundlagen: DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26 · EDSA Data protection basics
Malware und Schadsoftware
Malware ist der Oberbegriff für Software, die unerwünschte oder schädliche Handlungen ausführt. Dazu zählen etwa Programme zum Ausspähen, Manipulieren oder Verschlüsseln von Daten. Viren, Trojaner und Ransomware beschreiben unterschiedliche Formen oder Eigenschaften solcher Programme.
Praxisbeispiel: Ein angeblicher Rechnungsanhang installiert beim Öffnen Schadsoftware, die Anmeldedaten ausliest. Die sichtbare Rechnung kann dabei nur als Ablenkung dienen.
Typischer Irrtum: Nicht jede Malware ist ein Virus. Auch ein unauffällig funktionierendes Gerät kann bereits kompromittiert sein.
Für Unternehmen: Kombinieren Sie aktuelle Software, begrenzte Rechte, Schutzprogramme und Schulung. Bei Verdacht den festgelegten Meldeweg nutzen und die IT hinzuziehen; eigenmächtiges Aufräumen kann wichtige Spuren zerstören.
Verwandte Begriffe: Phishing · Ransomware · Patch und Update
Grundlagen: NIST Glossary Malware
Metadaten
Metadaten beschreiben andere Daten. Sie können etwa Erstellungszeit, Dateiformat, Verfasser, Standort oder Kommunikationspartner enthalten. Sie sind oft nicht unmittelbar im sichtbaren Dokumentinhalt erkennbar, können aber wichtige Zusatzinformationen liefern.
Praxisbeispiel: Ein Unternehmen veröffentlicht ein Foto. In den gespeicherten Bildinformationen können noch Aufnahmeort oder Geräteeigenschaften stehen. Ein Dokument kann den Namen seines Bearbeiters enthalten.
Typischer Irrtum: Wer nur den sichtbaren Text oder das Bild kontrolliert, hat nicht zwangsläufig alle enthaltenen Informationen geprüft.
Für Unternehmen: Kontrollieren Sie vor externen Veröffentlichungen relevante Dateieigenschaften. Kommentare und Änderungsverläufe sind zusätzlich zu prüfen. Nicht jedes Exportformat entfernt diese Informationen automatisch.
Verwandte Begriffe: Personenbezogene Daten · Ende-zu-Ende-Verschlüsselung
Grundlagen: NIST Glossary Metadata
Multifaktor-Authentifizierung
Multifaktor-Authentifizierung verlangt mindestens zwei unterschiedliche Arten von Nachweisen. Übliche Kategorien sind Wissen, etwa ein Passwort, Besitz, etwa ein Sicherheitsschlüssel, und ein körperliches Merkmal, etwa ein Fingerabdruck. Zwei-Faktor-Authentifizierung ist eine Form davon.
Praxisbeispiel: Für den Zugriff auf die Unternehmensanwendung benötigt eine Beschäftigte ihr Passwort und einen registrierten Sicherheitsschlüssel.
Typischer Irrtum: Zwei Passwörter sind nicht automatisch zwei Faktoren, weil beide zur Kategorie Wissen gehören. Auch mehrere aufeinanderfolgende Schritte machen noch keine MFA.
Für Unternehmen: Bevorzugen Sie geeignete, möglichst phishingresistente Verfahren. Regeln Sie Geräteverlust und Wiederherstellung so, dass ein schwacher Ersatzweg den zusätzlichen Schutz nicht aushebelt. Unerwartete Anmeldebestätigungen nicht freigeben.
Verwandte Begriffe: Zwei-Faktor-Authentifizierung · Authentifizierung · Phishing
Grundlagen: Microsoft Entra multifactor authentication overview
Passwortmanager
Ein Passwortmanager verwaltet Zugangsdaten in einem geschützten Tresor und kann lange, unterschiedliche Passwörter erzeugen. Je nach Produkt unterstützt er das Ausfüllen von Anmeldemasken, die Synchronisation oder die geregelte gemeinsame Nutzung ausgewählter Zugänge.
Praxisbeispiel: Ein Betrieb nutzt für jedes Portal ein anderes Passwort. Freigegebene Teamzugänge werden im Unternehmenssystem verwaltet und nicht in einer offenen Tabellenkalkulation gesammelt.
Typischer Irrtum: Ein Passwortmanager macht ein ungeschütztes Endgerät nicht sicher. Auch Wiederherstellung und Schutz des Tresors bleiben wichtig.
Für Unternehmen: Wählen Sie eine freigegebene Lösung und sichern Sie den Hauptzugang besonders gut. Regeln Sie Vertretung, Notfallzugriff und Ausscheiden. Das zentrale Masterpasswort sollte nicht als normales Teamkennwort herumgereicht werden.
Verwandte Begriffe: Multifaktor-Authentifizierung · Berechtigungskonzept
Grundlagen: NCSC Password administration for system owners
Patch und Update
Ein Update aktualisiert Software, beispielsweise durch Fehlerkorrekturen, Sicherheitsverbesserungen oder neue Funktionen. Ein Patch ist meist eine gezielte Korrektur; die Begriffe werden in der Praxis nicht immer einheitlich verwendet. Auch Router, Drucker und andere Geräte benötigen Aktualisierungen ihrer Firmware.
Praxisbeispiel: Ein Hersteller schließt eine Sicherheitslücke in einem Websystem. Der Betrieb prüft das Update, sichert die Umgebung und installiert es nach einem dem Risiko angemessenen Verfahren.
Typischer Irrtum: „Das Programm funktioniert noch“ bedeutet nicht, dass es sicher ist. Ein nicht mehr unterstütztes Produkt kann ohne sichtbare Störung verwundbar bleiben.
Für Unternehmen: Führen Sie ein Softwareverzeichnis und legen Sie Zuständigkeiten fest. Dringende Sicherheitskorrekturen brauchen andere Fristen als optionale Funktionen. Planen Sie auch Tests und einen Rückweg bei Problemen.
Verwandte Begriffe: Malware und Schadsoftware · Firewall · Router
Grundlagen: NIST Glossary Patch
Personenbezogene Daten
Personenbezogene Daten sind Informationen, die sich auf einen identifizierten oder identifizierbaren Menschen beziehen. Neben Namen gehören dazu beispielsweise Kontaktdaten, Kennnummern, Standortangaben und zuordenbare Nutzungsdaten. Auch dienstliche Angaben können personenbezogen sein.
Praxisbeispiel: Die Adresse vorname.nachname@unternehmen.de betrifft eine konkrete Person. Dass sie geschäftlich verwendet wird, beseitigt den Personenbezug nicht.
Typischer Irrtum: Nicht nur vertrauliche oder besonders sensible Angaben sind geschützt. Auch öffentlich zugängliche Informationen können personenbezogene Daten sein.
Für Unternehmen: Prüfen Sie, ob eine Person direkt oder mithilfe zusätzlicher Informationen bestimmbar ist. Gesundheitsdaten und andere besondere Kategorien unterliegen zusätzlich strengeren Anforderungen. Daten einer Gesellschaft können zugleich Informationen über einzelne Menschen enthalten.
Verwandte Begriffe: Datenschutz · Pseudonymisierung · Metadaten
Grundlagen: EDSA Data protection basics · DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
Phishing
Phishing ist eine Täuschung, mit der Angreifer beispielsweise Zugangsdaten, Geld oder die Ausführung schädlicher Handlungen erlangen wollen. Sie verwenden vertrauenswürdig wirkende Nachrichten, Webseiten oder Anrufe. Gezielte Varianten richten sich an ausgewählte Personen oder Unternehmen.
Praxisbeispiel: Eine angebliche Nachricht des Cloudanbieters verlangt eine sofortige Anmeldung wegen einer drohenden Kontosperre. Der Link führt auf eine nachgebaute Anmeldeseite.
Typischer Irrtum: Gute Sprache und ein bekanntes Logo beweisen keine Echtheit. Auch Nachrichten aus übernommenen echten Konten können betrügerisch sein.
Für Unternehmen: Öffnen Sie wichtige Dienste über bekannte Adressen statt über verdächtige Links. Prüfen Sie ungewöhnliche Zahlungs- oder Zugriffsanfragen über einen unabhängigen Kontaktweg und melden Sie Verdachtsfälle frühzeitig.
Verwandte Begriffe: Social Engineering · Malware und Schadsoftware · Multifaktor-Authentifizierung
Grundlagen: IBM What is phishing
Prompt
Ein Prompt ist die Eingabe, mit der ein KI-System eine Aufgabe erhält. Er kann eine Frage, Arbeitsanweisungen, Kontext und je nach System weitere Inhalte wie Dokumente oder Bilder umfassen. Seine Form beeinflusst die Ausgabe, garantiert aber kein korrektes Ergebnis.
Praxisbeispiel: Statt „Schreibe eine E-Mail“ lautet die Aufgabe: „Formuliere eine freundliche Terminbestätigung in höchstens 100 Wörtern. Verwende nur die folgenden Angaben und erfinde keine Zusagen.“
Typischer Irrtum: Ein besonders langer oder professionell klingender Prompt ersetzt keine Prüfung der Antwort.
Für Unternehmen: Benennen Sie Ziel, Empfänger, relevante Informationen und Grenzen. Verwenden Sie vertrauliche Daten nur in dafür geprüften Anwendungen. Anweisungen in fremden Dokumenten können Manipulationsversuche sein und sind nicht automatisch berechtigte Arbeitsaufträge.
Verwandte Begriffe: Large Language Model und Sprachmodell · KI-Halluzination · Trainingsdaten
Grundlagen: IBM What is prompt engineering
Pseudonymisierung
Pseudonymisierung verarbeitet personenbezogene Daten so, dass sie ohne zusätzliche Informationen keiner bestimmten Person mehr zugeordnet werden können. Diese Zusatzinformationen müssen gesondert aufbewahrt und geschützt werden. Für die Stelle, die eine Zuordnung herstellen kann, bleiben die Daten personenbezogen.
Praxisbeispiel: Für eine interne Auswertung werden Namen durch Kennnummern ersetzt. Nur eine eng begrenzte zuständige Stelle besitzt die getrennt geschützte Zuordnungsliste.
Typischer Irrtum: Das Ersetzen eines Namens durch eine Nummer ist keine Anonymisierung. Andere Merkmale können außerdem weiterhin eine Identifizierung ermöglichen.
Für Unternehmen: Prüfen Sie sowohl die Zuordnungsliste als auch die übrigen Merkmale. Trennen Sie Zugriffsrechte und verwenden Sie die Daten nur auf einer passenden rechtlichen Grundlage. Pseudonymisierung ist eine Schutzmaßnahme, kein pauschaler Ausweg aus dem Datenschutzrecht.
Verwandte Begriffe: Anonymisierung · Personenbezogene Daten · Technische und organisatorische Maßnahmen
Grundlagen: DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
Ransomware
Ransomware ist Schadsoftware, die den Zugriff auf Daten oder Systeme blockiert und typischerweise mit einer Lösegeldforderung verbunden ist. Bei entsprechenden Angriffen werden häufig zusätzlich Daten gestohlen und ihre Veröffentlichung angedroht.
Praxisbeispiel: Ein Unternehmen kann seine Projektdateien nicht mehr öffnen. Gleichzeitig behaupten Angreifer, Kopien vertraulicher Unterlagen zu besitzen. Neben dem Wiederanlauf muss daher auch ein möglicher Datenabfluss untersucht werden.
Typischer Irrtum: Ein Backup löst nicht jedes Problem eines Angriffs. Es verhindert weder eine vorherige Offenlegung noch garantiert es einen sofortigen sicheren Neustart.
Für Unternehmen: Schützen und testen Sie Sicherungen, begrenzen Sie Rechte und halten Sie Notfallkontakte bereit. Bei einem Angriff nach Notfallplan handeln und Fachleute einbinden. Eine Zahlung garantiert keine Wiederherstellung oder Löschung gestohlener Daten.
Verwandte Begriffe: Backup und Datensicherung · Restore und Datenwiederherstellung · Datenschutzverletzung
Grundlagen: IBM What is ransomware
Restore und Datenwiederherstellung
Restore bezeichnet das Zurückspielen gesicherter Daten oder Systeme aus einem Backup. Je nach Sicherung können einzelne Dateien, Datenbanken oder vollständige Systeme wiederhergestellt werden. Ein vollständiger Wiederanlauf umfasst oft zusätzliche Schritte wie Prüfung, Konfiguration und Freigabe.
Praxisbeispiel: Nach einem Serverdefekt wird die Warenwirtschaft aus einer Sicherung wiederhergestellt. Anschließend wird geprüft, ob Bestände und Buchungen konsistent sind und die Anwendung ordnungsgemäß arbeitet.
Typischer Irrtum: Ein vorhandenes Backup beweist nicht, dass ein Restore gelingt oder schnell genug abgeschlossen ist.
Für Unternehmen: Testen Sie die Wiederherstellung in einer geeigneten Umgebung. Dokumentieren Sie erforderliche Zugänge, Schlüssel, Reihenfolgen und Zeiten. Nach einem Angriff darf eine Sicherung nicht ungeprüft wieder in eine weiterhin kompromittierte Umgebung eingespielt werden.
Verwandte Begriffe: Backup und Datensicherung · Ransomware
Grundlagen: NIST Glossary Backup · IBM What is ransomware
Router
Ein Router leitet Datenpakete zwischen unterschiedlichen IP-Netzwerken weiter. Im Betrieb verbindet er häufig das lokale Netzwerk mit dem Internet. Geräte für kleine Büros kombinieren oft Router, WLAN-Zugangspunkt, Netzwerkverteiler und Firewall in einem Gehäuse.
Praxisbeispiel: Ein Notebook sendet eine Anfrage an eine externe Website. Der Router leitet die Pakete aus dem Büronetz in Richtung Internet weiter.
Typischer Irrtum: Router und WLAN sind nicht dasselbe. Eine Verbindung kann per Kabel durch einen Router laufen; ein WLAN kann auch ohne funktionierenden Internetzugang bestehen.
Für Unternehmen: Schützen Sie die Verwaltung, installieren Sie Sicherheitsupdates und begrenzen Sie Fernzugriffe. Prüfen Sie, ob Gäste und betriebliche Geräte ausreichend getrennt sind.
Verwandte Begriffe: IP-Adresse · WLAN und drahtloses Netzwerk · Firewall
Grundlagen: Cloudflare What is a router
SaaS und Software as a Service
Software as a Service, kurz SaaS, ist ein Bereitstellungsmodell für Software als Dienst über ein Netzwerk. Der Anbieter betreibt die zugrunde liegende Anwendung und Infrastruktur. Kunden nutzen die Funktionen und konfigurieren innerhalb des angebotenen Rahmens beispielsweise Konten und Rechte.
Praxisbeispiel: Ein Unternehmen nutzt eine online bereitgestellte Zeiterfassung. Es verwaltet Beschäftigtenkonten und Einstellungen, während der Anbieter den technischen Anwendungsbetrieb übernimmt.
Typischer Irrtum: Ein Abonnement entbindet den Kunden nicht von eigenen Aufgaben. Berechtigungen, rechtmäßige Nutzung und interne Prozesse bleiben zu regeln.
Für Unternehmen: Klären Sie Datenexport, Löschung, Ausfallvorsorge und Vertragsende vor der Einführung. Prüfen Sie, welche Sicherungs- und Wiederherstellungsleistungen enthalten sind und welche Sie selbst organisieren müssen.
Verwandte Begriffe: Cloud Computing · Auftragsverarbeitung und AVV · Backup und Datensicherung
Grundlagen: NIST SP 800 145 The NIST Definition of Cloud Computing
Server
Ein Server ist ein Programm, das anderen Programmen Dienste bereitstellt. Umgangssprachlich bezeichnet der Begriff auch den Rechner oder die virtuelle Maschine, auf der solche Dienste laufen. Beispiele sind Web-, Datei- und Mailserver.
Praxisbeispiel: Ein zentraler Dateiserver stellt Projektordner bereit. Die Beschäftigten greifen mit ihren Arbeitsplatzgeräten darauf zu; ihre Berechtigungen bestimmen, welche Ordner sichtbar sind.
Typischer Irrtum: Ein Server muss kein eigener großer Rechner im Büro sein. Mehrere virtuelle Server können auf gemeinsamer Hardware laufen.
Für Unternehmen: Klären Sie Betrieb, Aktualisierung, Überwachung und Datensicherung. Auch ein ausgelagerter Server braucht festgelegte Verantwortlichkeiten. Ein Ausfall kann mehrere Arbeitsplätze gleichzeitig betreffen.
Verwandte Begriffe: Client · Hosting · Backup und Datensicherung
Grundlagen: MDN Overview of HTTP und Client Server Modell · IBM What is web hosting
Serverstandort
Der Serverstandort ist der physische Ort, an dem Daten oder Dienste technisch verarbeitet werden. Bei verteilten Diensten können Hauptsystem, Sicherungen und weitere Komponenten an unterschiedlichen Orten liegen. Speicherort und rechtliche Zugriffsverhältnisse sind getrennt zu betrachten.
Praxisbeispiel: Ein Anbieter speichert Kundendaten in Deutschland, setzt für bestimmte Supportaufgaben aber ein Unternehmen außerhalb des EWR ein. Der Speicherort beantwortet die Frage nach zulässigen Zugriffen deshalb nicht vollständig.
Typischer Irrtum: „Server in Deutschland“ bedeutet nicht automatisch, dass jede Verarbeitung datenschutzkonform ist.
Für Unternehmen: Fragen Sie nach Verarbeitung, Backups, Supportzugriffen und Unterauftragnehmern. Berücksichtigen Sie Anbieterstruktur, Verträge, Verschlüsselung und Schlüsselverwaltung. Ein Standort ist ein Prüfkriterium, kein vollständiges Gütesiegel.
Verwandte Begriffe: Drittlandtransfer · Cloud Computing · Hosting
Grundlagen: EDSA International data transfers
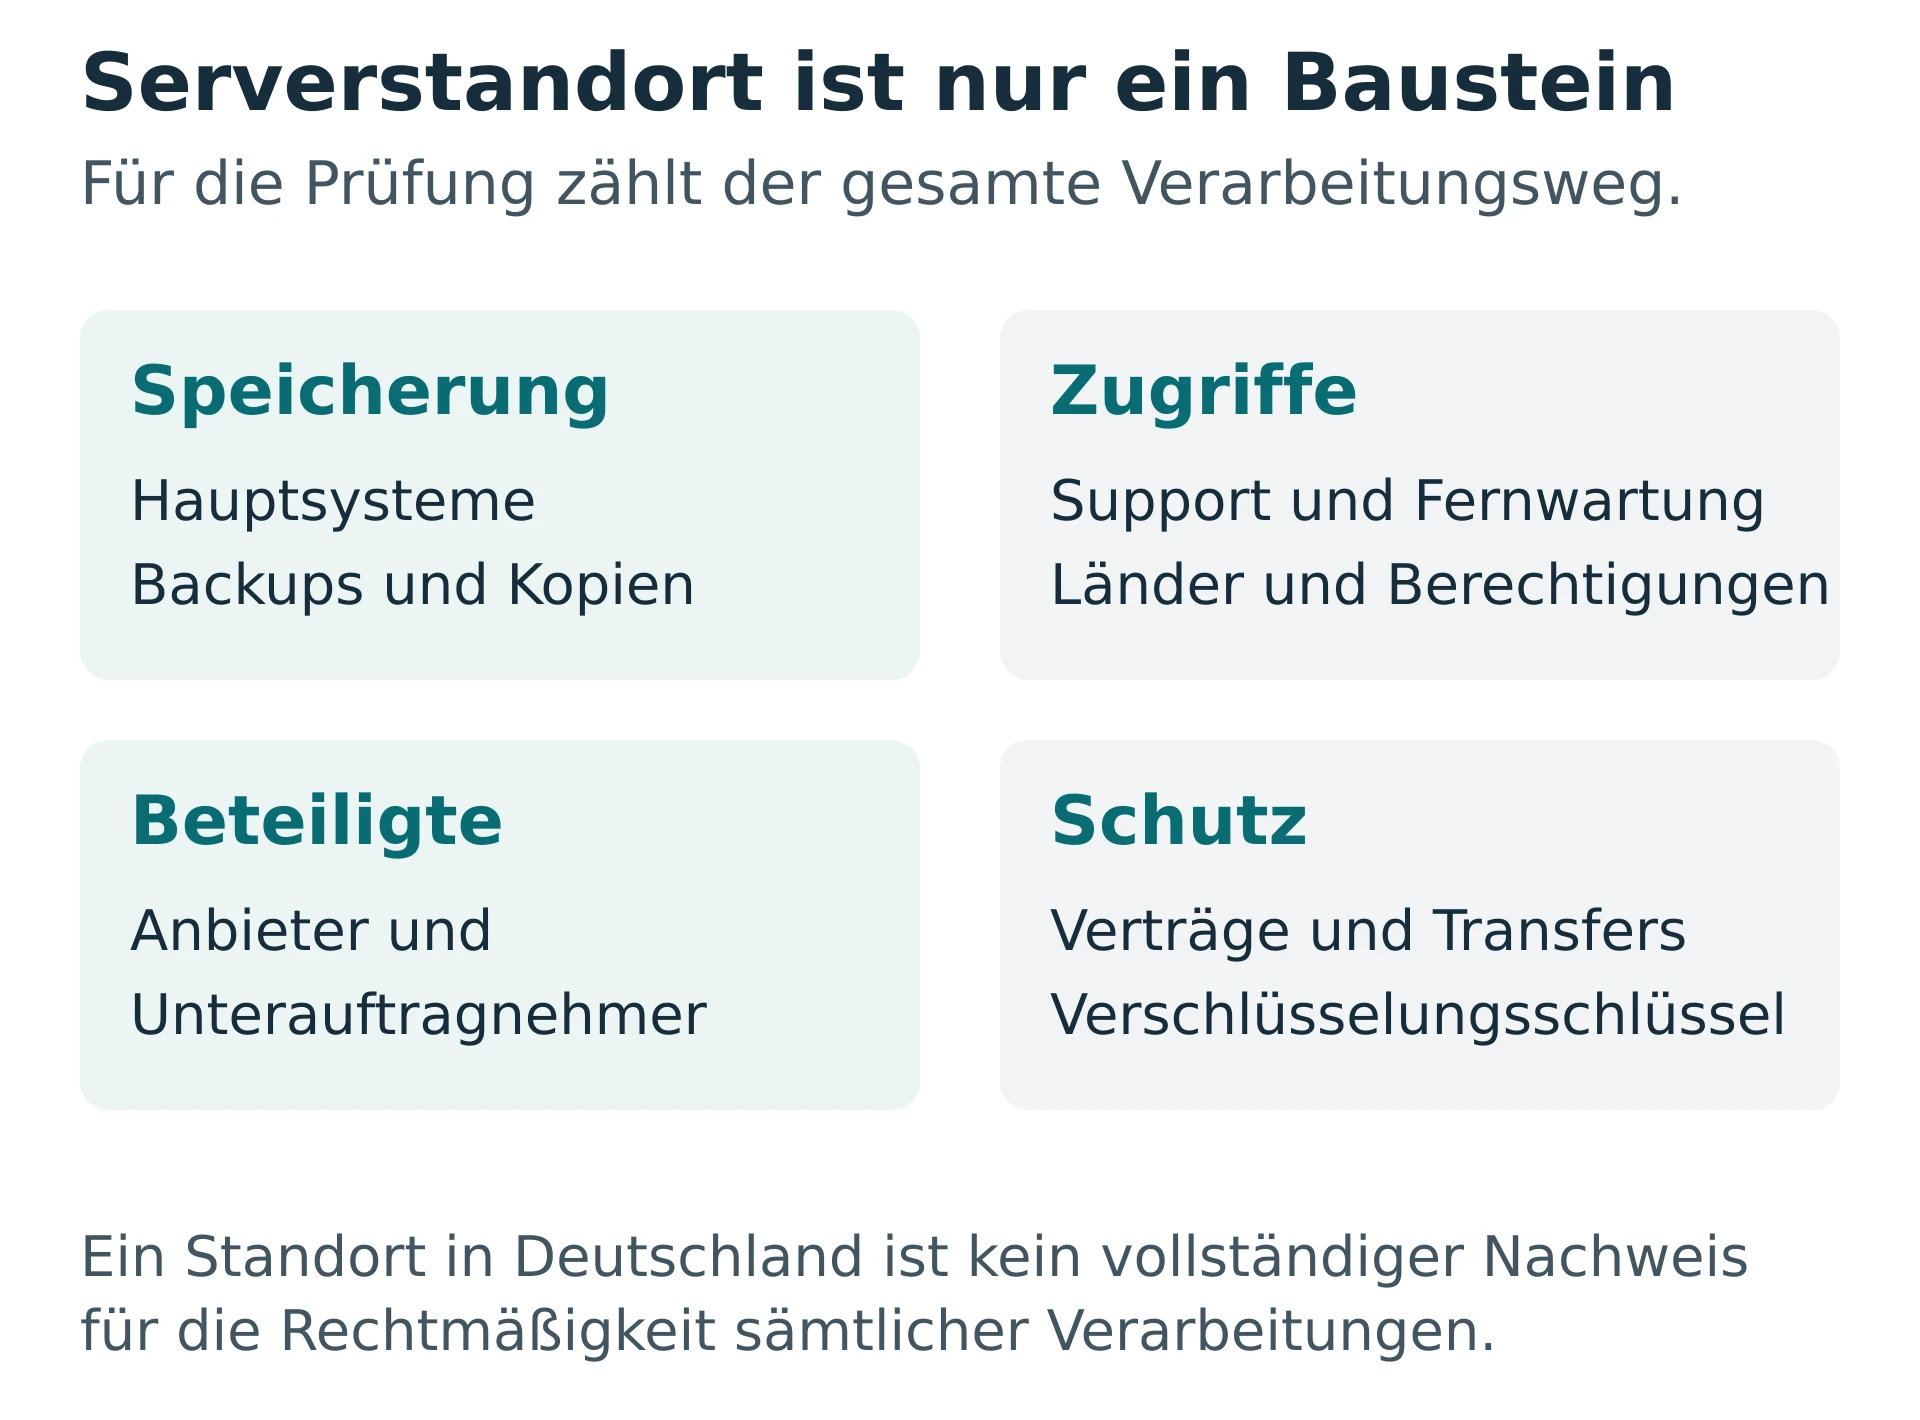
Neben dem Ort der Speicherung sind insbesondere Zugriffe, Beteiligte und Schutzmaßnahmen zu prüfen.
Shadow IT und Schatten-IT
Shadow IT bezeichnet betriebliche IT-Nutzung außerhalb der vorgesehenen Freigabe oder Kontrolle. Dazu können private Cloudspeicher, nicht genehmigte Apps, selbst beschaffte Geräte oder unkontrolliert eingesetzte KI-Dienste gehören.
Praxisbeispiel: Ein Team teilt Kundendokumente über einen privaten Dateiablagedienst, weil der betriebliche Austausch umständlich erscheint. Die IT kennt weder die Konten noch die Freigaben.
Typischer Irrtum: Ein kostenloser Dienst ist nicht schon deshalb unproblematisch, weil er schnell funktioniert. Fehlende Transparenz kann Sicherheit, Verträge und Löschung erschweren.
Für Unternehmen: Bieten Sie praktikable freigegebene Alternativen und einfache Freigabewege an. Erfassen Sie vorhandene Nutzung, ohne eine frühzeitige Meldung unnötig zu erschweren. Verbote allein beseitigen den zugrunde liegenden Arbeitsbedarf nicht.
Verwandte Begriffe: Cloud Computing · Künstliche Intelligenz · Berechtigungskonzept
Grundlagen: IBM What is shadow IT
Single Sign-on
Single Sign-on, kurz SSO, ermöglicht nach einer Anmeldung den Zugriff auf mehrere angebundene Anwendungen, ohne sich bei jeder erneut vollständig anzumelden. Häufig übernimmt ein zentraler Identitätsdienst die Bestätigung der Anmeldung.
Praxisbeispiel: Nach der Anmeldung am Unternehmensportal kann ein Beschäftigter auf freigegebene Projekt- und Reisekostenanwendungen zugreifen. Die Anwendungen haben weiterhin unterschiedliche Berechtigungen.
Typischer Irrtum: SSO bedeutet nicht, überall dasselbe Passwort einzutragen. Es ersetzt auch nicht die Prüfung, welche Anwendung jemand nutzen darf.
Für Unternehmen: Sichern Sie den zentralen Zugang besonders gut, möglichst mit geeigneter MFA. Regeln Sie Ausfälle, Sitzungen und Kontosperren. Die Wirkung einer Sperre auf bereits angemeldete Anwendungen muss technisch geprüft werden.
Verwandte Begriffe: Authentifizierung · Autorisierung · Multifaktor-Authentifizierung
Grundlagen: Microsoft What is single sign on
Social Engineering
Social Engineering nutzt menschliches Vertrauen, Hilfsbereitschaft, Angst oder Zeitdruck aus, um Menschen zu sicherheitskritischen Handlungen zu bewegen. Angriffe können per E-Mail, telefonisch, persönlich oder über andere Kanäle erfolgen.
Praxisbeispiel: Ein Anrufer gibt sich als IT-Dienstleister aus und verlangt unter Zeitdruck einen Anmeldecode. Er behauptet, damit einen dringenden Fehler beheben zu müssen.
Typischer Irrtum: Solche Angriffe sind nicht auf technisch unerfahrene Personen beschränkt. Gute Vorbereitung und glaubwürdige Hintergrundinformationen können auch erfahrene Beschäftigte täuschen.
Für Unternehmen: Vereinbaren Sie überprüfbare Freigabewege. Ungewöhnliche Anforderungen sollten über eine bekannte, unabhängig ermittelte Kontaktmöglichkeit bestätigt werden. Kein Zeitdruck rechtfertigt die Weitergabe persönlicher Anmeldegeheimnisse.
Verwandte Begriffe: Phishing · Multifaktor-Authentifizierung
Grundlagen: NIST Glossary Social engineering
Synchronisation
Synchronisation gleicht Datenstände zwischen Geräten oder Systemen ab. Änderungen können je nach Einrichtung einseitig oder in beide Richtungen übertragen werden. Dazu können auch Löschungen und unerwünschte Änderungen gehören.
Praxisbeispiel: Eine Beschäftigte bearbeitet eine Datei am Notebook. Kurz darauf steht die neue Fassung auf dem Bürorechner bereit. Wird die Datei im synchronisierten Ordner gelöscht, kann sie auch auf dem anderen Gerät verschwinden.
Typischer Irrtum: Zwei synchronisierte Kopien sind nicht automatisch zwei unabhängige Sicherungen. Ein Fehler kann auf beide übertragen werden.
Für Unternehmen: Prüfen Sie Löschverhalten, Versionsverlauf und Wiederherstellungsfristen. Ergänzen Sie bei entsprechendem Schutzbedarf ein getrenntes Backup. Synchronisation dient vor allem gleichen Arbeitsständen; Sicherung dient der Wiederherstellung.
Verwandte Begriffe: Backup und Datensicherung · Restore und Datenwiederherstellung · Cloud Computing
Grundlagen: IBM What is data synchronization
Technische und organisatorische Maßnahmen
Technische und organisatorische Maßnahmen, kurz TOM, sind Vorkehrungen zum Schutz einer Verarbeitung. Technisch sind etwa Verschlüsselung und Zugriffskontrollen, organisatorisch beispielsweise Zuständigkeiten, Schulungen und Freigabeprozesse. Artikel 32 DSGVO verlangt ein dem Risiko angemessenes Sicherheitsniveau.
Praxisbeispiel: Ein Betrieb verschlüsselt Notebooks, vergibt aufgabenbezogene Rechte und legt fest, wie Geräteverluste gemeldet werden. Technik und Organisation ergänzen sich.
Typischer Irrtum: Eine ausgefüllte Maßnahmenliste beweist nicht, dass die beschriebenen Schutzvorkehrungen tatsächlich funktionieren.
Für Unternehmen: Wählen Sie Maßnahmen passend zu Daten, Abläufen und Risiken für betroffene Menschen. Berücksichtigen Sie den Stand der Technik und prüfen Sie die Wirksamkeit regelmäßig. Dokumentation und tatsächliche Umsetzung müssen übereinstimmen.
Verwandte Begriffe: Datensicherheit · Berechtigungskonzept · Verschlüsselung
Grundlagen: EDSA Secure personal data · DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
Tracking
Tracking erfasst und verknüpft Aktivitäten oder Merkmale von Nutzern beziehungsweise Geräten. Es kann beispielsweise Reichweitenmessung, Werbung oder die Wiedererkennung über mehrere Besuche ermöglichen. Verwendet werden unter anderem Cookies, Kennungen, Zählpixel oder Gerätefingerabdrücke.
Praxisbeispiel: Ein Werbedienst erkennt einen Browser auf mehreren Websites wieder und ordnet dessen Besuche einem Profil zu.
Typischer Irrtum: „Ohne Cookies“ bedeutet nicht automatisch „ohne Tracking“ oder „ohne Einwilligungspflicht“. Auch andere Techniken können Endgeräteinformationen nutzen und personenbezogene Daten verarbeiten.
Für Unternehmen: Prüfen Sie Zweck und tatsächliche Datenflüsse. Je nach Technik ist eine Einwilligung nach § 25 TDDDG erforderlich; daneben gelten bei Personenbezug die Anforderungen der DSGVO. Eine technische Analyse muss der rechtlichen Bewertung vorausgehen.
Verwandte Begriffe: Cookies · Personenbezogene Daten · Zweckbindung
Grundlagen: MDN Using HTTP cookies · TDDDG § 25 Schutz der Privatsphäre bei Endeinrichtungen · DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
Trainingsdaten
Trainingsdaten sind Daten, anhand derer ein Modell während des Trainings Muster oder Zusammenhänge lernt. Sie sind von späteren Eingaben im laufenden Betrieb und zusätzlich abgerufenen Dokumenten zu unterscheiden. Diese können je nach Dienst und Einstellung jedoch ebenfalls für spätere Trainingszwecke verwendet werden.
Praxisbeispiel: Ein Betrieb möchte einen KI-Dienst mit internen Anfragen testen. Vorher wird geprüft, ob Eingaben gespeichert, von Menschen eingesehen oder für Modellverbesserungen verwendet werden.
Typischer Irrtum: Eine hochgeladene Datei wird nicht automatisch Bestandteil des Modelltrainings. Umgekehrt bedeutet „kein Training“ nicht „keine Speicherung oder sonstige Verarbeitung“.
Für Unternehmen: Prüfen Sie die konkreten Vertragsbedingungen, Einstellungen und Datenflüsse. Auch für Trainingsdaten sind Herkunft, Nutzungsbefugnis, Datenschutz und Qualität wichtig. Fehlerhafte oder einseitige Daten können die Ergebnisse beeinflussen.
Verwandte Begriffe: Large Language Model und Sprachmodell · Prompt · Künstliche Intelligenz
Grundlagen: IBM What is training data
Verantwortlicher im Datenschutz
Verantwortlicher ist, wer über Zwecke und Mittel einer Verarbeitung personenbezogener Daten entscheidet. Bei betrieblichen Verarbeitungen ist dies häufig das Unternehmen als Rechtsträger. Entscheiden mehrere Stellen gemeinsam, kann gemeinsame Verantwortlichkeit vorliegen.
Praxisbeispiel: Eine GmbH entscheidet, welche Kundendaten sie für ihre Auftragsabwicklung benötigt. Sie ist dafür regelmäßig Verantwortliche, auch wenn ein externer Anbieter die technische Speicherung übernimmt.
Typischer Irrtum: Der Datenschutzbeauftragte wird durch seine Benennung nicht zum Verantwortlichen für sämtliche Verarbeitungen. Seine Beratungs- und Überwachungsaufgaben ersetzen nicht die Entscheidungen des Unternehmens.
Für Unternehmen: Bestimmen Sie die Rollen für den jeweiligen Vorgang. Auftragsverarbeitung und gemeinsame Verantwortlichkeit erfordern unterschiedliche Regelungen. Maßgeblich sind die tatsächlichen Entscheidungen, nicht nur Vertragsüberschriften.
Verwandte Begriffe: Auftragsverarbeitung und AVV · Datenschutz · Verzeichnis von Verarbeitungstätigkeiten
Grundlagen: EDSA Verantwortlicher oder Auftragsverarbeiter · DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
Verschlüsselung
Verschlüsselung wandelt lesbare Daten mithilfe eines kryptografischen Verfahrens und eines Schlüssels in eine geschützte Form um. Mit dem passenden Schlüssel können berechtigte Empfänger die Daten wieder lesbar machen. Verschlüsselung kann gespeicherte Daten oder ihre Übertragung schützen.
Praxisbeispiel: Ein verlorenes, ausgeschaltetes Notebook enthält eine verschlüsselte Festplatte. Ob ein wirksamer Schutz besteht, hängt unter anderem von Verfahren, Schlüsselverwaltung und Gerätezustand ab.
Typischer Irrtum: Verschlüsselung ist keine Anonymisierung und kein Ersatz für ein Backup. Geht der erforderliche Schlüssel verloren, können auch berechtigte Personen den Zugriff verlieren.
Für Unternehmen: Regeln Sie Schlüsselaufbewahrung und Wiederherstellung. Prüfen Sie, an welchen Stellen Daten entschlüsselt vorliegen. Ein berechtigter oder kompromittierter Endpunkt kann trotz Verschlüsselung auf Klartext zugreifen.
Verwandte Begriffe: Ende-zu-Ende-Verschlüsselung · HTTPS · Backup und Datensicherung
Grundlagen: NIST Glossary Encryption
Verzeichnis von Verarbeitungstätigkeiten
Das Verzeichnis von Verarbeitungstätigkeiten dokumentiert wesentliche Angaben zu datenschutzrelevanten Abläufen. Für Verantwortliche gehören dazu insbesondere Zwecke, betroffene Personengruppen, Datenkategorien, Empfänger und soweit möglich Löschfristen sowie eine allgemeine Beschreibung der Schutzmaßnahmen. Für Auftragsverarbeiter gelten eigene Anforderungen.
Praxisbeispiel: Ein Unternehmen erfasst Personalverwaltung, Kundenbetreuung und Bewerbungsverfahren als unterschiedliche Verarbeitungstätigkeiten. Bei Einführung einer neuen Anwendung werden die betroffenen Einträge aktualisiert.
Typischer Irrtum: Unternehmen mit weniger als 250 Beschäftigten sind nicht pauschal befreit. Die Ausnahme des Artikels 30 Absatz 5 DSGVO ist begrenzt; insbesondere nicht nur gelegentliche Verarbeitung ist relevant.
Für Unternehmen: Beschreiben Sie betriebliche Tätigkeiten statt nur Softwareprodukte aufzuzählen. Das VVT ist weder eine Sammlung einzelner Personendaten noch automatisch zur Veröffentlichung bestimmt.
Verwandte Begriffe: Verantwortlicher im Datenschutz · Löschkonzept · Technische und organisatorische Maßnahmen
Grundlagen: DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26
VPN und virtuelles privates Netzwerk
Ein VPN stellt eine logisch abgegrenzte Netzwerkverbindung über ein anderes Netzwerk her. Für den sicheren Fernzugriff wird häufig ein verschlüsselter Tunnel zwischen Endgerät und VPN-Gegenstelle aufgebaut. Welcher Datenverkehr darüber läuft, hängt von der Einrichtung ab.
Praxisbeispiel: Eine Beschäftigte verbindet ihr verwaltetes Notebook von zu Hause mit dem Unternehmensnetz. Anschließend kann sie auf dafür freigegebene interne Dienste zugreifen.
Typischer Irrtum: Ein VPN macht ein infiziertes Gerät nicht sicher und gewährt keine automatische Anonymität. Der Schutz des Tunnels endet an seiner Gegenstelle.
Für Unternehmen: Verwenden Sie freigegebene Konfigurationen, aktuelle Software und geeignete Authentifizierung. Beschränken Sie erreichbare Ressourcen auf den Bedarf. Ein privater VPN-Dienst ersetzt keine betriebliche Sicherheitslösung.
Verwandte Begriffe: Verschlüsselung · Firewall · Zero Trust
Grundlagen: NIST Glossary Virtual private network
WLAN und drahtloses Netzwerk
Ein WLAN ist ein drahtloses lokales Netzwerk. Endgeräte kommunizieren dabei per Funk, häufig über einen Zugangspunkt. WLAN und Internetzugang sind nicht dasselbe: Das lokale Funknetz kann funktionieren, obwohl die Verbindung ins Internet ausgefallen ist.
Praxisbeispiel: Ein Betrieb bietet Besuchern ein getrenntes Gästenetz an. Dieses ermöglicht den Internetzugang, ohne zugleich interne Dateiablagen und Verwaltungsgeräte freizugeben.
Typischer Irrtum: Ein unbekannter Netzwerkname ist kein ausreichender Schutz. Auch ein WLAN-Passwort ersetzt keine sorgfältige Trennung unterschiedlicher Nutzergruppen.
Für Unternehmen: Nutzen Sie zeitgemäße, passend konfigurierte Verschlüsselung wie WPA3, soweit die Geräte dies unterstützen. Schützen Sie Verwaltungszugänge und halten Sie die Geräte aktuell. Gäste, betriebliche Arbeitsplätze und weniger vertrauenswürdige Geräte sollten angemessen getrennt werden.
Verwandte Begriffe: Router · Verschlüsselung · Firewall
Grundlagen: NIST Glossary Wireless local area network
Zero Trust
Zero Trust ist ein Sicherheitsansatz, bei dem Zugriffe nicht allein wegen des Netzwerkstandorts oder eines vermeintlich vertrauenswürdigen Geräts erlaubt werden. Identität, Berechtigung und weitere geeignete Signale werden für den Zugriff auf konkrete Ressourcen geprüft.
Praxisbeispiel: Ein Notebook befindet sich im Büronetz. Trotzdem darf es eine sensible Anwendung nur mit passender Benutzerberechtigung und nach den festgelegten Geräteprüfungen nutzen.
Typischer Irrtum: Zero Trust ist weder ein einzelnes Produkt noch die Anweisung, jedem Beschäftigten persönlich zu misstrauen. Es geht um überprüfbare technische Zugriffsentscheidungen.
Für Unternehmen: Beginnen Sie mit einem Überblick über Konten, Geräte und Anwendungen. Begrenzen Sie Rechte und trennen Sie Ressourcen sinnvoll. Zusätzliche Prüfungen müssen nachvollziehbar, angemessen und betrieblich handhabbar bleiben.
Verwandte Begriffe: Authentifizierung · Autorisierung · Berechtigungskonzept
Grundlagen: NIST SP 800 207 Zero Trust Architecture
Zugriff, Zutritt und Zugang
In der Datenschutzpraxis werden drei Schutzebenen häufig unterschieden: Zutritt betrifft den physischen Weg in Räume oder Bereiche. Zugang betrifft die Nutzung eines IT-Systems. Zugriff betrifft die dort erlaubte Nutzung bestimmter Daten oder Funktionen. Die Bezeichnungen sollten im jeweiligen Konzept eindeutig verwendet werden.
Praxisbeispiel: Eine Mitarbeiterin darf mit ihrer Karte das Büro betreten, sich am Arbeitsplatz anmelden und auf Kundenakten zugreifen. Den Serverraum und die Personalakten darf sie trotzdem nicht nutzen.
Typischer Irrtum: Wer einen Raum betreten darf, soll deshalb nicht automatisch alle darin erreichbaren Systeme und Daten nutzen können.
Für Unternehmen: Betrachten Sie die Ebenen gemeinsam. Türschloss, persönliche Anmeldung und abgestufte Dateirechte lösen unterschiedliche Aufgaben; keine dieser Maßnahmen ersetzt die anderen.
Verwandte Begriffe: Authentifizierung · Autorisierung · Zugriffsrechte
Grundlagen: EDSA Secure personal data
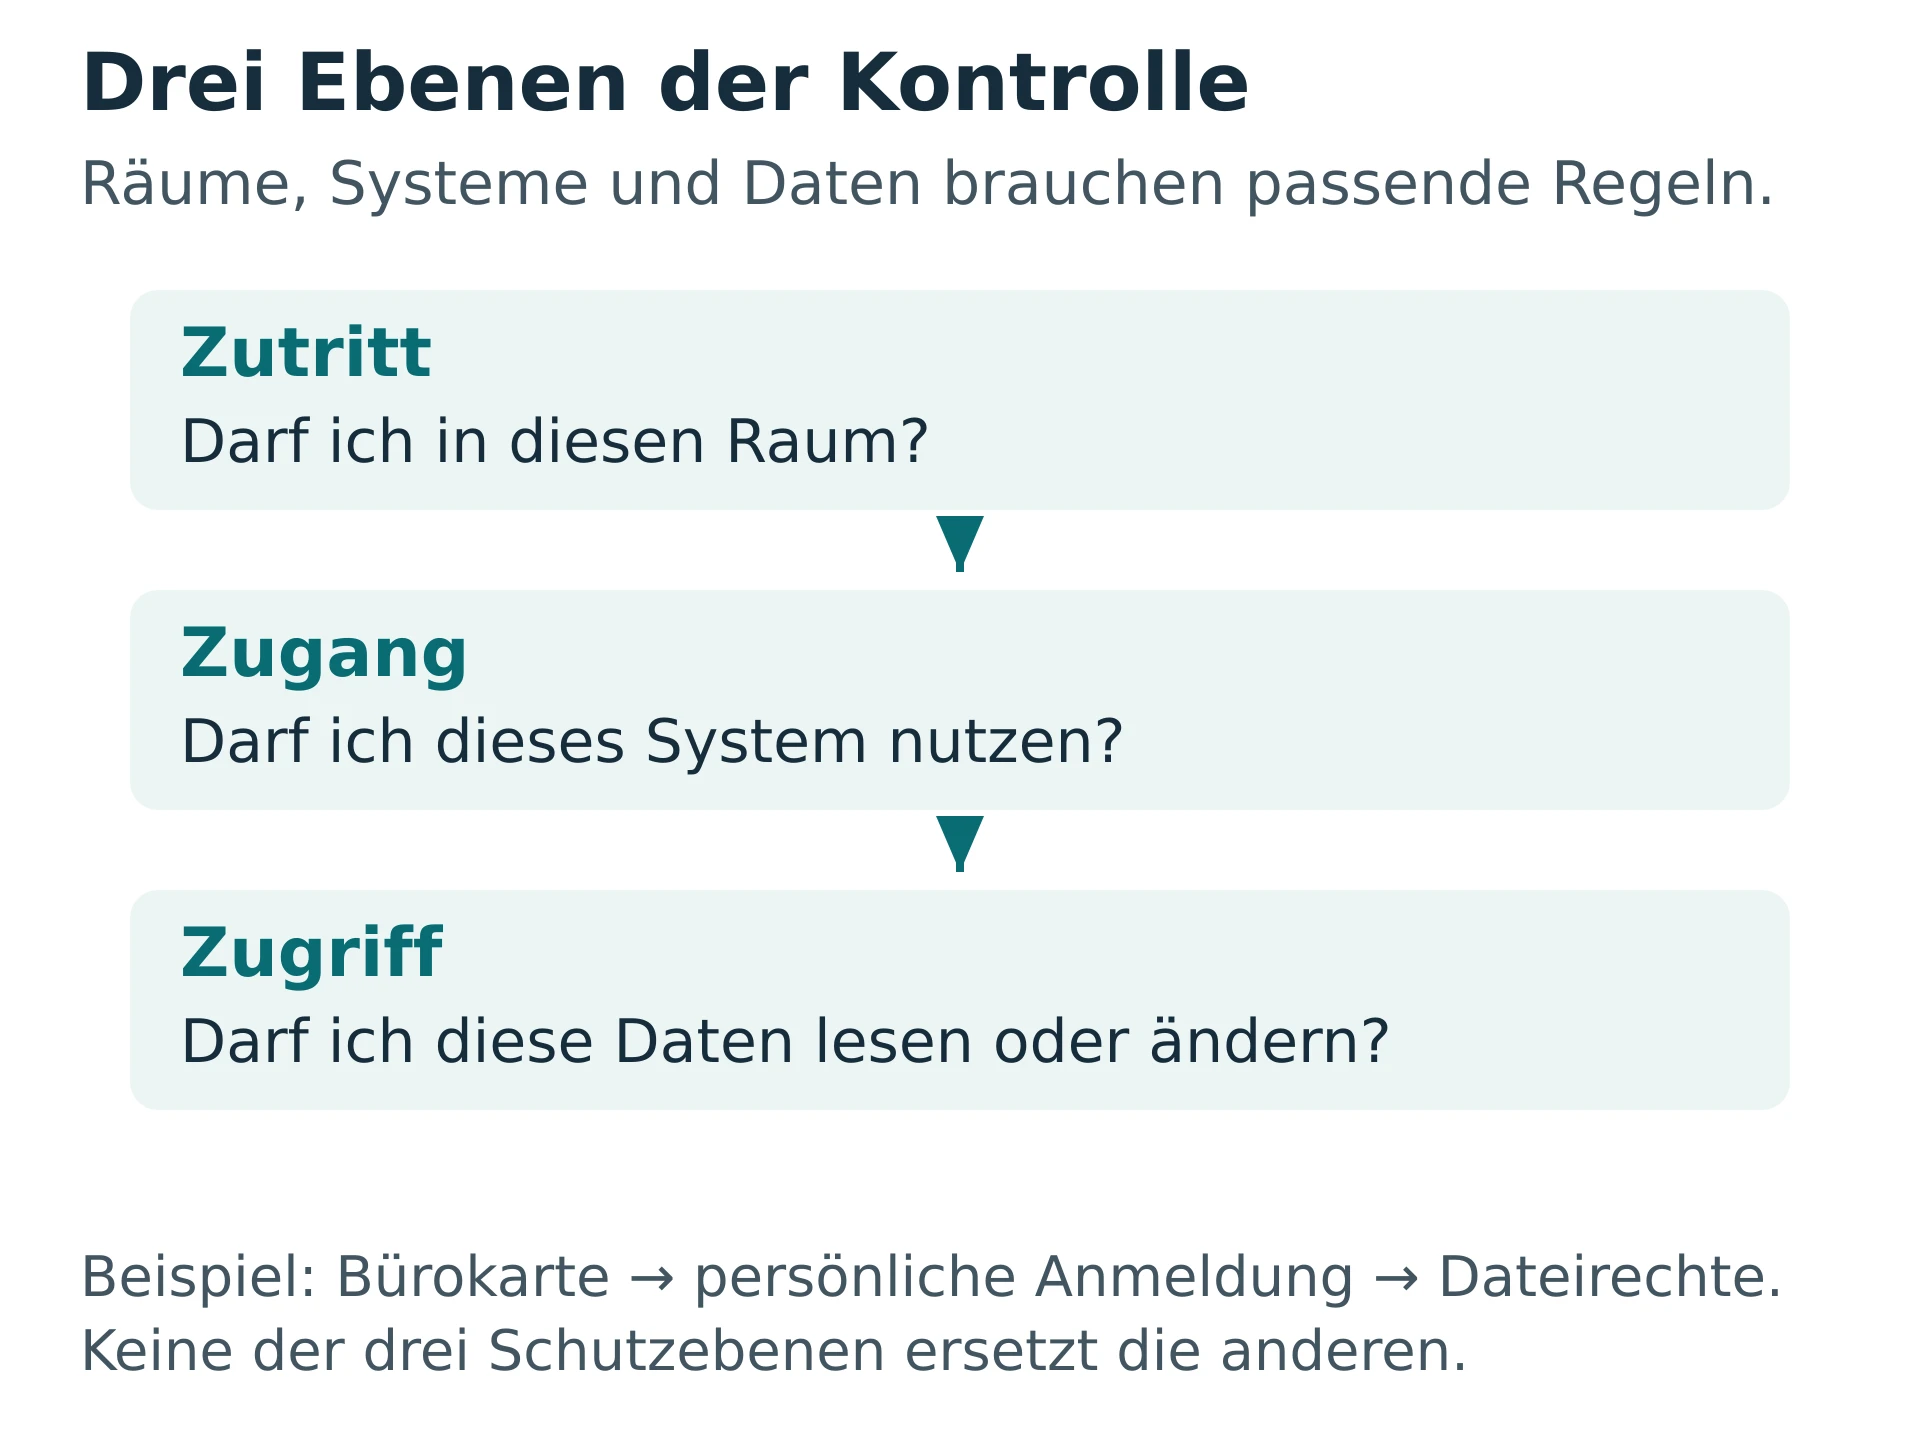
Zutritt, Zugang und Zugriff betreffen verschiedene Schutzebenen und müssen zusammenpassen.
Zugriffsrechte
Zugriffsrechte bestimmen die erlaubten Handlungen an Daten oder Funktionen. Lesen, Bearbeiten, Löschen, Exportieren und Verwalten können getrennt berechtigt werden. Administratorrechte reichen meist deutlich weiter als normale Arbeitsrechte.
Praxisbeispiel: Eine Vertretung darf Rechnungen lesen, aber keine Bankverbindungen ändern. Für die Änderung ist eine gesonderte Berechtigung und gegebenenfalls eine zusätzliche Freigabe vorgesehen.
Typischer Irrtum: Der Zugriff auf einen Ordner bedeutet nicht, dass jede Verarbeitung seines Inhalts erlaubt ist. Technische Möglichkeit und rechtliche Zulässigkeit sind verschiedene Fragen.
Für Unternehmen: Nutzen Sie aufgabenbezogene Rollen und vermeiden Sie unnötige Dauerrechte. Prüfen Sie Freigabelinks und gemeinsam genutzte Konten mit. Ausscheidende Personen verlieren ihre Rechte nach einem verbindlichen Verfahren.
Verwandte Begriffe: Berechtigungskonzept · Autorisierung · Zweckbindung
Grundlagen: Microsoft Authentifizierung und Autorisierung · EDSA Secure personal data
Zweckbindung
Zweckbindung bedeutet, personenbezogene Daten für festgelegte, eindeutige und rechtmäßige Zwecke zu erheben und sie nicht ohne Weiteres für unvereinbare andere Zwecke weiterzuverwenden. Eine neue Verwendung muss rechtlich geprüft werden; dass die Daten bereits vorhanden sind, reicht nicht aus.
Praxisbeispiel: Ein Unternehmen erhebt Telefonnummern für die Abstimmung von Lieferterminen. Es möchte diese anschließend für Werbeanrufe nutzen. Die ursprüngliche Erhebung erlaubt diese Nutzung nicht automatisch.
Typischer Irrtum: „Die Daten gehören uns“ ist keine Rechtsgrundlage für beliebige weitere Verwendung.
Für Unternehmen: Beschreiben Sie Zwecke konkret und informieren Sie Betroffene entsprechend. Prüfen Sie bei Änderungen insbesondere Rechtsgrundlage, Vereinbarkeit und zusätzliche Informationspflichten. Für Werbung können weitere gesetzliche Anforderungen hinzukommen.
Verwandte Begriffe: Personenbezogene Daten · Löschkonzept · Datenschutz
Grundlagen: DSGVO insbesondere Art 4 5 6 17 28 30 32 bis 34 und Kapitel V sowie Erwägungsgrund 26 · EDSA Data protection basics
Zwei-Faktor-Authentifizierung
Zwei-Faktor-Authentifizierung, kurz 2FA, verlangt zwei unterschiedliche Kategorien von Nachweisen. Ein Beispiel ist ein Passwort als Wissensfaktor zusammen mit einem registrierten Sicherheitsschlüssel als Besitzfaktor. Sie ist eine Form der Multifaktor-Authentifizierung.
Praxisbeispiel: Ein Angreifer kennt das Passwort eines Kontos. Ohne den zusätzlich verlangten Faktor genügt dieses Passwort für die reguläre Anmeldung nicht.
Typischer Irrtum: Zwei Passwörter oder Passwort und Sicherheitsfrage sind nicht zwei unterschiedliche Faktoren. Auch 2FA verhindert nicht jede Form von Phishing oder Sitzungsdiebstahl.
Für Unternehmen: Sichern Sie besonders wichtige Konten mit geeigneten Verfahren und planen Sie Verlustfälle ein. Geben Sie Bestätigungscodes nicht weiter und bestätigen Sie keine Anmeldung, die Sie nicht selbst ausgelöst haben.
Verwandte Begriffe: Multifaktor-Authentifizierung · Authentifizierung · Phishing
Grundlagen: Microsoft Entra multifactor authentication overview
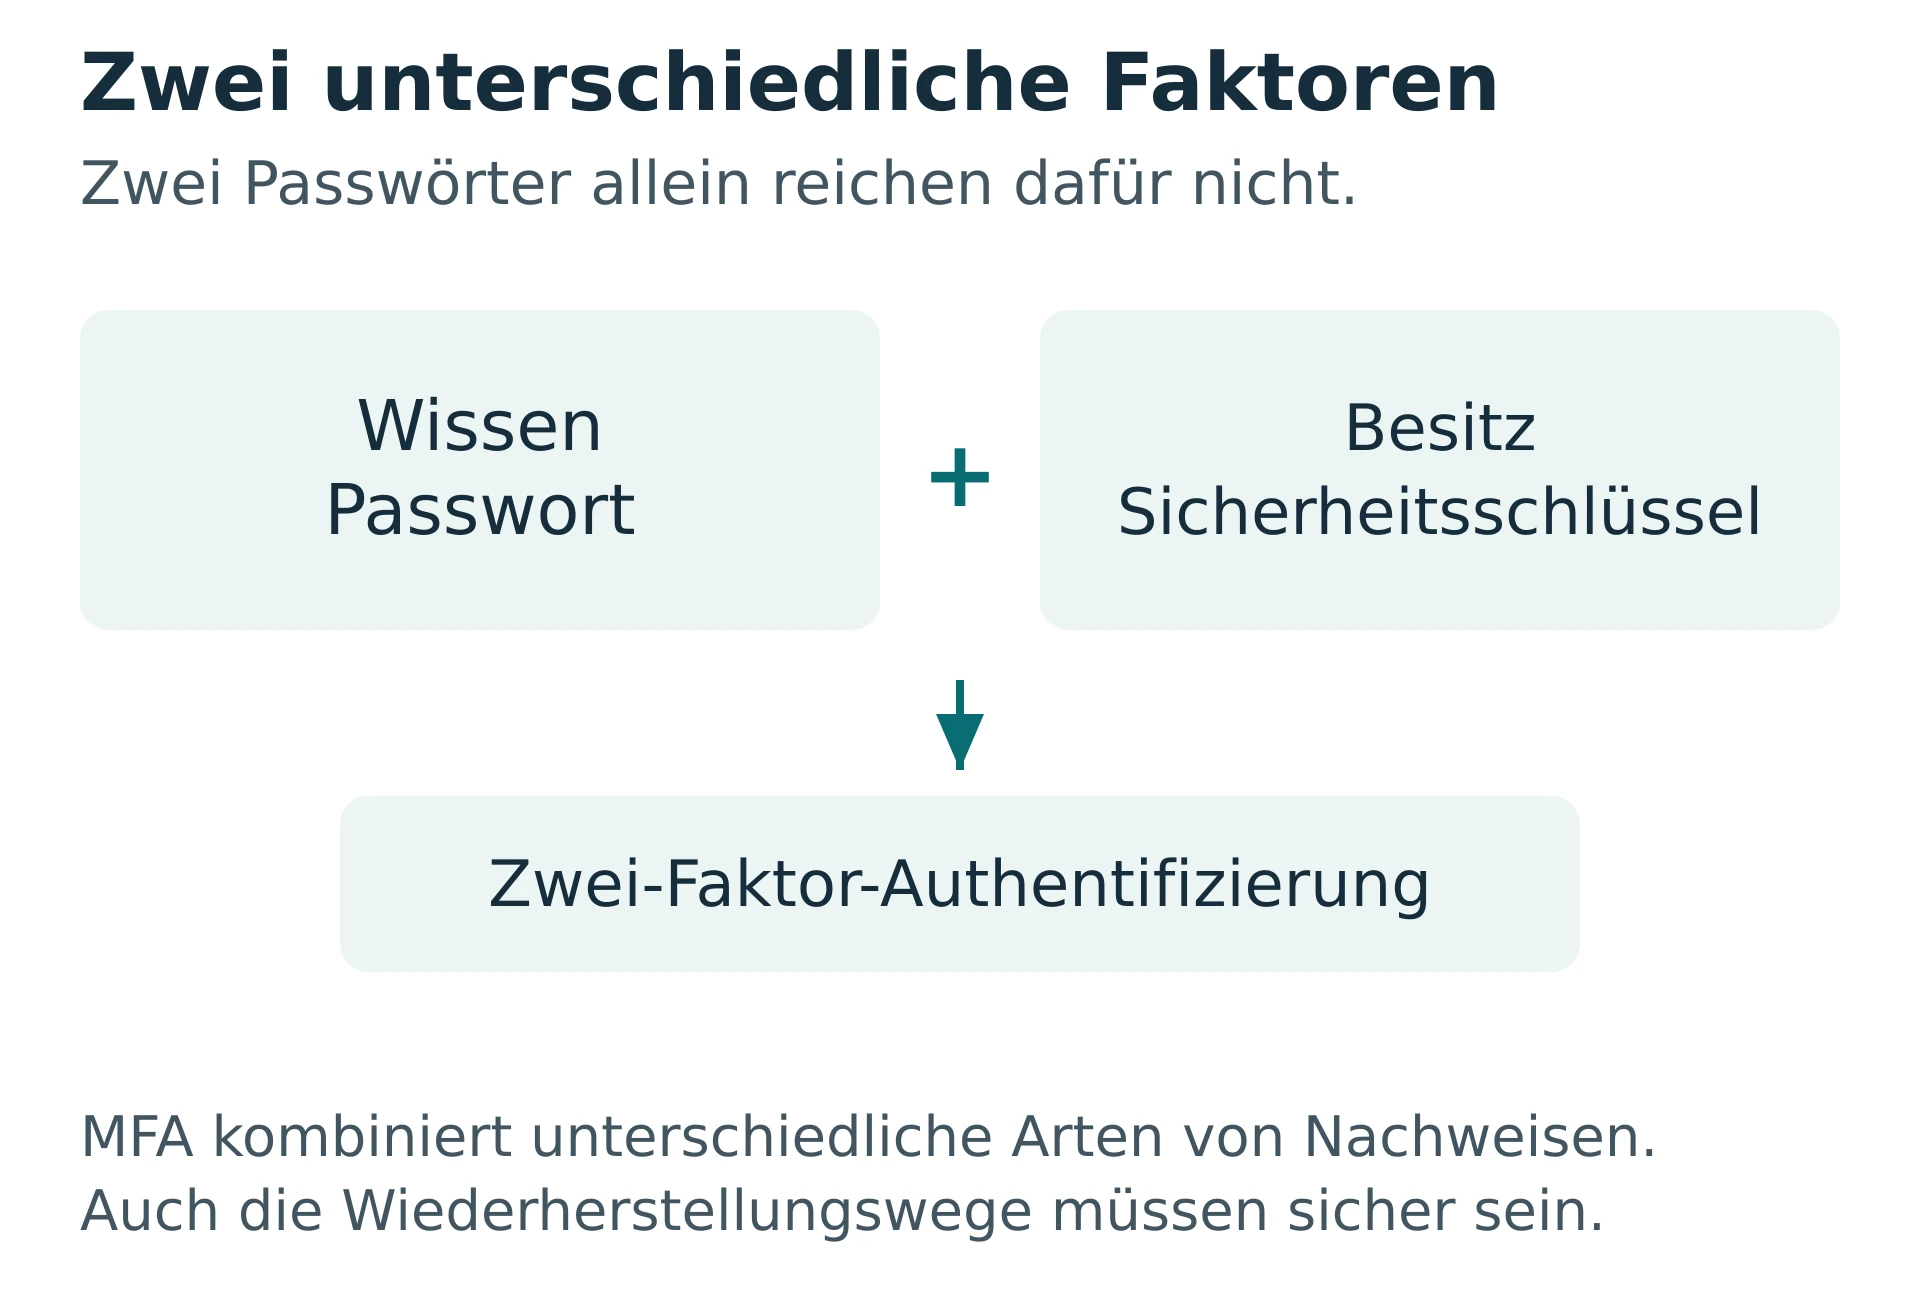
Zwei-Faktor-Authentifizierung kombiniert unterschiedliche Nachweisarten, zum Beispiel Wissen und Besitz.